Apa Itu SSL/TLS? Jangan Anggap Website Aman Tanpa Memahami Ini
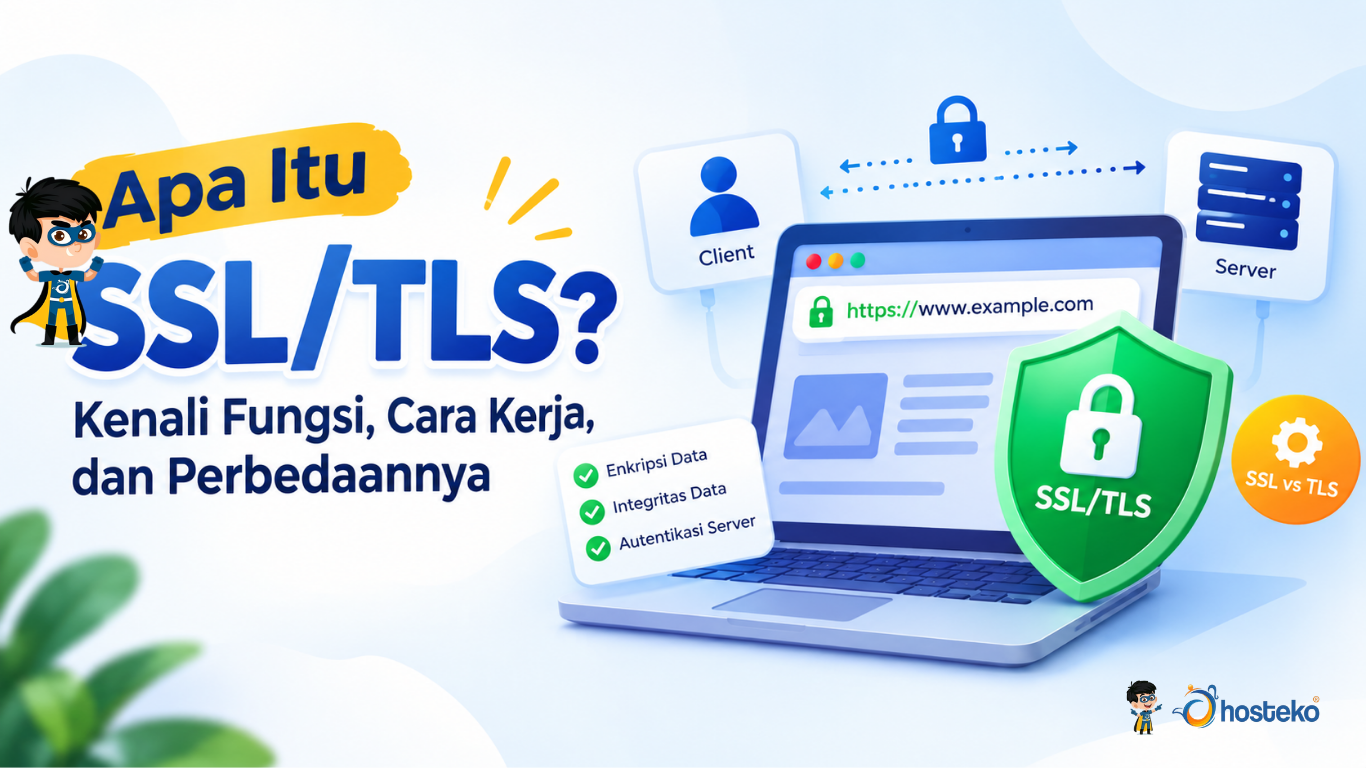
Ketika mengakses sebuah website, terutama website yang digunakan untuk login, transaksi, atau mengirimkan data pribadi, keamanan koneksi menjadi hal yang sangat penting. Salah satu teknologi yang digunakan untuk melindungi komunikasi tersebut adalah SSL/TLS.
SSL/TLS memungkinkan data yang dikirim antara browser dan server terlindungi sehingga tidak mudah dibaca atau dimanipulasi oleh pihak yang tidak berwenang. Teknologi ini juga menjadi dasar penggunaan HTTPS pada website. Namun, masih banyak yang menganggap SSL dan TLS sebagai teknologi yang sama. Padahal, keduanya memiliki sejarah dan perbedaan dari sisi versi protokol. Lalu, apa sebenarnya SSL/TLS, bagaimana cara kerjanya, dan mengapa teknologi ini penting untuk website?
Apa Itu SSL/TLS?
SSL/TLS adalah protokol keamanan yang digunakan untuk mengenkripsi komunikasi antara client dan server melalui jaringan. Teknologi ini membantu melindungi data agar tidak mudah disadap, diubah, atau dipalsukan selama proses komunikasi berlangsung.
SSL merupakan singkatan dari Secure Sockets Layer, sedangkan TLS adalah Transport Layer Security.
SSL merupakan teknologi yang lebih lama, sedangkan TLS merupakan penerusnya yang dikembangkan untuk memberikan keamanan yang lebih baik. Dalam penggunaan modern, TLS adalah protokol yang digunakan, sementara istilah “SSL” masih sering digunakan secara umum untuk menyebut sertifikat keamanan website.
Sebagai contoh, ketika seseorang membuka: https://www.contohwebsite.com
browser akan membuat koneksi aman dengan server menggunakan TLS. Data yang dikirim melalui koneksi tersebut kemudian dienkripsi. Karena itu, istilah SSL certificate masih banyak digunakan oleh penyedia hosting dan layanan keamanan, meskipun protokol keamanan modern yang digunakan sebenarnya adalah TLS.
Apa Fungsi SSL/TLS?
SSL/TLS memiliki beberapa fungsi utama dalam mengamankan komunikasi antara perangkat pengguna dan server.
1. Mengenkripsi Data
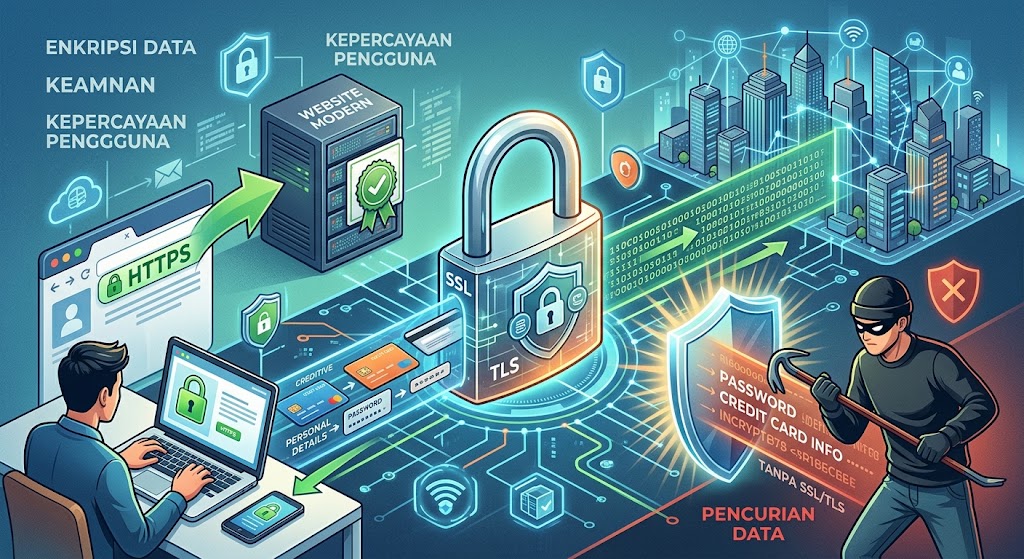
Fungsi utama SSL/TLS adalah mengenkripsi data yang dikirim melalui jaringan. Misalnya, ketika pengguna memasukkan username dan password pada sebuah website, data tersebut dikirim dari browser menuju server. Dengan koneksi yang aman, data tidak dikirim dalam bentuk yang mudah dibaca oleh pihak lain. Enkripsi membantu mengurangi risiko penyadapan data ketika komunikasi berlangsung melalui jaringan.
2. Melindungi Integritas Data
SSL/TLS juga membantu memastikan bahwa data yang dikirim tidak mengalami perubahan tanpa terdeteksi selama perjalanan. Artinya, data yang diterima server diharapkan sesuai dengan data yang dikirim oleh client. Hal ini penting karena serangan terhadap komunikasi jaringan tidak hanya bertujuan mencuri informasi, tetapi juga dapat mencoba mengubah data yang sedang dikirim.
3. Melakukan Autentikasi Server
SSL/TLS dapat membantu browser memastikan bahwa server yang dihubungi memiliki identitas yang sesuai dengan sertifikat digitalnya. Proses ini menggunakan sertifikat digital yang diterbitkan oleh Certificate Authority (CA).
Dengan demikian, pengguna dapat memperoleh tingkat kepercayaan bahwa koneksi HTTPS yang dibuat memang menuju domain yang sesuai, meskipun TLS sendiri bukan jaminan bahwa pemilik suatu website selalu dapat dipercaya dalam segala hal.
4. Mengamankan Informasi Sensitif
SSL/TLS sangat penting ketika website menangani informasi yang bersifat sensitif, seperti:
- Username dan password
- Data pelanggan
- Informasi kontak
- Data pembayaran
- Informasi akun
- Data formulir
- Informasi administrasi
Penggunaan HTTPS membantu melindungi komunikasi antara browser dan server ketika informasi tersebut dikirim melalui jaringan.
Bagaimana Cara Kerja SSL/TLS?
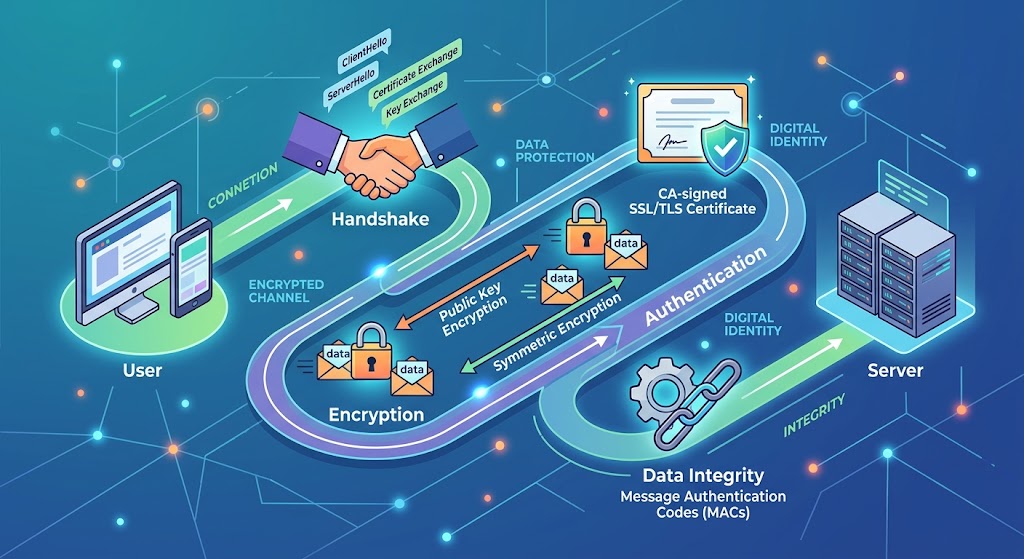
Untuk memahami SSL/TLS, kita bisa melihat proses sederhananya ketika seseorang membuka website menggunakan HTTPS. Secara umum, prosesnya melibatkan beberapa tahap.
1. Client Menghubungi Server
Ketika pengguna mengakses website dengan HTTPS, browser bertindak sebagai client dan menghubungi server. Browser kemudian mengirimkan informasi awal mengenai koneksi TLS yang dapat digunakan.
2. Server Mengirimkan Sertifikat Digital
Server memberikan sertifikat digital kepada client. Sertifikat tersebut berisi informasi tertentu mengenai identitas domain dan kunci publik, serta informasi mengenai penerbit sertifikat dan masa berlakunya. Browser kemudian melakukan pemeriksaan terhadap sertifikat tersebut.
3. Browser Memverifikasi Sertifikat
Browser memeriksa beberapa hal, termasuk apakah:
- Sertifikat masih berlaku
- Nama domain sesuai
- Sertifikat diterbitkan oleh CA yang dipercaya
- Sertifikat tidak memiliki masalah validitas tertentu
Jika pemeriksaan berhasil, proses pembentukan koneksi aman dapat dilanjutkan.
4. Client dan Server Membentuk Kunci Sesi
Client dan server kemudian melakukan proses kriptografi untuk menghasilkan session key yang digunakan dalam komunikasi tersebut. Kunci sesi digunakan untuk mengenkripsi data selama koneksi berlangsung.
5. Data Dikomunikasikan Secara Terenkripsi
Setelah proses pembentukan koneksi selesai, komunikasi antara client dan server dilakukan melalui koneksi yang dilindungi TLS. Secara sederhana, alurnya dapat digambarkan sebagai berikut:
Browser → Server
- Memulai koneksi HTTPS
- Server mengirim sertifikat
- Browser memverifikasi sertifikat
- Client dan server melakukan proses pertukaran kunci
- Session key terbentuk
- Data dikirim secara terenkripsi
Proses sebenarnya jauh lebih kompleks karena bergantung pada versi TLS dan cipher suite yang digunakan. Namun, gambaran tersebut cukup untuk memahami konsep dasarnya.
Apa Itu SSL Certificate?
SSL certificate atau sertifikat SSL adalah sertifikat digital yang digunakan untuk membantu mengamankan koneksi antara browser dan server. Sertifikat tersebut dapat berisi informasi seperti:
- Nama domain
- Public key
- Informasi penerbit sertifikat
- Masa berlaku
- Informasi terkait identitas pemegang sertifikat
- Tanda tangan digital dari Certificate Authority
Ketika website menggunakan sertifikat yang valid, browser dapat menggunakan informasi tersebut dalam proses pembentukan koneksi HTTPS. Inilah alasan mengapa istilah SSL certificate masih sangat umum digunakan, meskipun protokol modern yang digunakan pada koneksi tersebut adalah TLS.
Apa Hubungan SSL/TLS dengan HTTPS?
SSL/TLS dan HTTPS memiliki hubungan yang sangat erat, tetapi keduanya bukan istilah yang sama. HTTPS adalah HTTP yang berjalan melalui koneksi yang diamankan menggunakan TLS. HTTP sendiri merupakan protokol yang digunakan untuk pertukaran data antara browser dan server. Ketika HTTP menggunakan TLS, komunikasi tersebut menjadi HTTPS. Perbedaannya dapat dilihat pada tabel berikut.
| HTTP | HTTPS |
|---|---|
| Tidak menggunakan TLS untuk mengamankan koneksi | Menggunakan TLS untuk mengamankan koneksi |
| Data tidak mendapatkan perlindungan enkripsi dari TLS | Data dilindungi oleh enkripsi TLS |
Menggunakan skema http:// |
Menggunakan skema https:// |
| Tidak memberikan perlindungan komunikasi TLS | Memberikan perlindungan komunikasi TLS |
Contohnya: http://website.com, berbeda dengan https://website.comPada HTTPS, browser dan server menggunakan TLS untuk mengamankan komunikasi.
Perbedaan SSL dan TLS
SSL dan TLS sering dianggap sama karena keduanya berhubungan dengan keamanan koneksi. Namun, secara teknis keduanya merupakan protokol yang berbeda.
| Aspek | SSL | TLS |
|---|---|---|
| Kepanjangan | Secure Sockets Layer | Transport Layer Security |
| Generasi | Protokol lebih lama | Penerus SSL |
| Status | Versi lama dan tidak digunakan untuk koneksi modern | Digunakan pada implementasi modern |
| Keamanan | Memiliki kelemahan pada versi lama | Dirancang dengan peningkatan keamanan |
| Penggunaan saat ini | Tidak direkomendasikan | Menjadi standar untuk koneksi aman modern |
SSL memiliki beberapa versi historis, seperti SSL 2.0 dan SSL 3.0. Versi-versi tersebut sudah tidak digunakan karena memiliki kelemahan keamanan. TLS kemudian dikembangkan sebagai penerus SSL. Beberapa versi TLS yang dikenal antara lain TLS 1.0, TLS 1.1, TLS 1.2, dan TLS 1.3.
Untuk sistem modern, TLS 1.2 dan TLS 1.3 merupakan versi yang umum menjadi acuan, dengan TLS 1.3 menawarkan penyederhanaan handshake dan peningkatan keamanan serta performa dibandingkan versi sebelumnya.
Mengapa Orang Masih Menyebutnya SSL?
Saat seseorang membeli “SSL” dari penyedia hosting, yang dimaksud biasanya adalah sertifikat digital untuk mengaktifkan HTTPS, bukan berarti website tersebut menggunakan protokol SSL versi lama. Istilah SSL sudah sangat populer sejak lama sehingga tetap digunakan dalam pemasaran dan percakapan sehari-hari. Contohnya:
- SSL Certificate
- SSL gratis
- SSL berbayar
- Install SSL
- Renew SSL
Secara teknis, koneksi modern yang menggunakan sertifikat tersebut biasanya diamankan menggunakan TLS.
Jenis-Jenis Sertifikat SSL/TLS
Sertifikat digital dapat dibedakan berdasarkan beberapa karakteristik, termasuk tingkat validasi dan jumlah domain yang dilindungi.
1. Domain Validation (DV)
Domain Validation (DV) merupakan jenis sertifikat dengan proses validasi yang relatif sederhana. CA biasanya melakukan validasi untuk memastikan bahwa pemohon memiliki kontrol terhadap domain yang akan menggunakan sertifikat. DV cocok untuk berbagai website yang membutuhkan HTTPS tanpa proses validasi organisasi yang kompleks. Contohnya:
- Blog
- Website pribadi
- Website bisnis sederhana
- Landing page
- Website informasi
2. Organization Validation (OV)
Organization Validation (OV) melakukan validasi organisasi yang lebih mendalam dibandingkan DV. Jenis sertifikat ini dapat digunakan oleh organisasi atau perusahaan yang ingin menunjukkan informasi organisasi yang telah diverifikasi oleh CA. OV dapat menjadi pilihan untuk website organisasi yang membutuhkan tingkat validasi identitas lebih tinggi.
3. Extended Validation (EV)
Extended Validation (EV) memiliki proses validasi organisasi yang lebih ketat dibandingkan DV dan OV. EV pernah sangat dikenal karena browser menampilkan identitas organisasi dengan cara yang lebih menonjol. Namun, tampilan browser modern sudah tidak lagi menjadikan EV sebagai indikator visual yang sangat berbeda seperti pada masa lalu. Karena itu, pemilihan EV sebaiknya didasarkan pada kebutuhan validasi dan kebijakan organisasi, bukan semata-mata karena tampilan HTTPS.
Jenis Sertifikat Berdasarkan Jumlah Domain
Selain berdasarkan validasi, sertifikat juga dapat dibedakan berdasarkan cakupan domain.
| Jenis | Penggunaan |
|---|---|
| Single Domain | Melindungi satu domain |
| Wildcard | Melindungi domain utama dan subdomain pada tingkat tertentu |
| Multi-Domain | Melindungi beberapa domain atau nama domain dalam satu sertifikat |
Single Domain
Sertifikat single-domain digunakan untuk melindungi satu nama domain tertentu.
Misalnya: example.com
Wildcard
Wildcard certificate dapat digunakan untuk domain utama dan subdomain yang sesuai dengan cakupan wildcard.
Contohnya: *.example.comSertifikat tersebut dapat digunakan untuk subdomain seperti:
www.example.commail.example.comshop.example.com
Namun, wildcard tidak otomatis mencakup subdomain bertingkat yang lebih dalam seperti: api.dev.example.com. kecuali cakupan sertifikat memang dirancang untuk nama tersebut.
Multi-Domain
Multi-domain certificate memungkinkan satu sertifikat mencakup beberapa nama domain. Jenis ini dapat membantu organisasi yang mengelola banyak domain atau beberapa nama host dalam satu lingkungan.
Apa Manfaat SSL/TLS untuk Website?
Penggunaan SSL/TLS memberikan beberapa manfaat penting bagi website.
1. Meningkatkan Keamanan Komunikasi
TLS mengenkripsi komunikasi sehingga data lebih terlindungi ketika dikirim antara browser dan server. Hal ini sangat penting terutama pada jaringan yang tidak sepenuhnya dapat dipercaya.
2. Meningkatkan Kepercayaan Pengguna
Website dengan HTTPS memberikan sinyal bahwa koneksi antara browser dan server dilindungi TLS. Browser modern juga memberikan indikator keamanan pada koneksi HTTPS, sehingga pengguna lebih terbiasa mengharapkan website menggunakan koneksi aman.
3. Melindungi Data Login
Website yang memiliki sistem login perlu memberikan perhatian khusus terhadap keamanan kredensial pengguna. TLS membantu melindungi komunikasi ketika username dan password dikirimkan dari browser menuju server. Namun, perlu dipahami bahwa TLS tidak menggantikan keamanan aplikasi. Password tetap harus disimpan menggunakan mekanisme hashing yang tepat di sisi server.
4. Mendukung Keamanan Transaksi
Website e-commerce dan layanan online sering menangani berbagai data penting. Dengan HTTPS, komunikasi antara browser dan server dapat dilindungi menggunakan TLS sehingga risiko penyadapan selama transmisi dapat dikurangi.
5. Mendukung SEO
HTTPS merupakan salah satu sinyal yang digunakan Google dalam sistem ranking. Namun, HTTPS bukan faktor yang secara otomatis membuat sebuah website mendapatkan peringkat tinggi. Konten berkualitas, relevansi, pengalaman pengguna, performa, technical SEO, dan berbagai faktor lainnya tetap berperan. Dengan kata lain, menggunakan HTTPS sebaiknya dipandang sebagai bagian dari praktik website modern yang aman, bukan sebagai cara instan untuk meningkatkan ranking.
Apakah SSL/TLS Membuat Website 100% Aman?
Tidak. SSL/TLS melindungi komunikasi antara client dan server, tetapi bukan berarti seluruh website otomatis aman. Misalnya, sebuah website tetap dapat mengalami masalah karena:
- Password administrator lemah
- CMS tidak diperbarui
- Plugin memiliki kerentanan
- Server tidak dikonfigurasi dengan baik
- Aplikasi memiliki celah keamanan
- Malware
- Serangan phishing
- Kesalahan konfigurasi
- Kebocoran data dari sisi server
TLS terutama memberikan perlindungan pada lapisan komunikasi. Karena itu, keamanan website tetap membutuhkan pendekatan yang lebih menyeluruh.
SSL/TLS dan Serangan Man-in-the-Middle
Salah satu alasan penting penggunaan TLS adalah untuk membantu menghadapi risiko Man-in-the-Middle (MitM). Dalam serangan MitM, pihak penyerang mencoba menempatkan dirinya di antara client dan server untuk memantau atau memanipulasi komunikasi.
TLS menggunakan mekanisme kriptografi dan autentikasi sertifikat untuk membantu memastikan koneksi tersebut tidak mudah disusupi tanpa terdeteksi. Namun, efektivitas perlindungan tetap bergantung pada konfigurasi TLS yang benar dan validasi sertifikat yang dilakukan oleh client.
Apa yang Terjadi Jika Website Tidak Menggunakan HTTPS?
Website yang masih menggunakan HTTP tidak mendapatkan perlindungan enkripsi TLS untuk koneksi tersebut. Risikonya menjadi lebih besar ketika website menangani informasi sensitif. Contohnya:
- Form login
- Form pendaftaran
- Data pelanggan
- Informasi pembayaran
- Data pribadi
- Informasi administrasi
Browser modern juga dapat memberikan peringatan terhadap halaman HTTP tertentu, terutama ketika halaman tersebut meminta pengguna memasukkan informasi sensitif. Karena itu, penggunaan HTTPS saat ini sudah menjadi praktik standar untuk website modern.
Bagaimana Cara Mengetahui Website Menggunakan SSL/TLS?
Cara paling sederhana adalah melihat alamat website pada browser.
Jika menggunakan: https://, berarti koneksi website menggunakan HTTPS.
Pengguna juga dapat melihat informasi sertifikat melalui indikator keamanan pada browser untuk mengetahui detail sertifikat dan koneksi yang digunakan. Namun, keberadaan HTTPS bukan berarti seluruh isi website dapat dipercaya. HTTPS hanya menunjukkan bahwa koneksi antara browser dan server telah diamankan menggunakan TLS dan bahwa sertifikat memenuhi pemeriksaan browser sesuai konteksnya.
Bagaimana Cara Memasang SSL/TLS pada Website?
Secara umum, proses pemasangan SSL/TLS pada website dapat dilakukan melalui beberapa tahap.
1. Pilih Sertifikat
Tentukan jenis sertifikat sesuai kebutuhan. Untuk website sederhana, sertifikat DV biasanya sudah cukup. Untuk kebutuhan organisasi tertentu, OV atau jenis sertifikat lainnya dapat dipertimbangkan.
2. Validasi Domain
CA akan melakukan proses validasi untuk memastikan pemohon memiliki kontrol terhadap domain. Metode validasi dapat berbeda-beda tergantung penyedia sertifikat.
3. Instal Sertifikat pada Server
Setelah sertifikat diterbitkan, sertifikat perlu dipasang pada server atau layanan yang menangani koneksi HTTPS. Pada layanan hosting, proses ini sering kali dapat dilakukan melalui panel hosting atau dikelola otomatis oleh penyedia hosting.
4. Aktifkan HTTPS
Setelah sertifikat terpasang, website perlu dikonfigurasi agar dapat diakses menggunakan HTTPS. Jika diperlukan, akses HTTP dapat diarahkan ke HTTPS menggunakan redirect yang sesuai.
5. Periksa Konfigurasi
Setelah HTTPS aktif, lakukan pemeriksaan untuk memastikan:
- Sertifikat valid
- Nama domain sesuai
- Sertifikat belum kedaluwarsa
- HTTPS dapat diakses
- Tidak ada mixed content
- Redirect HTTP ke HTTPS berjalan dengan benar
- Resource website dapat dimuat melalui HTTPS
Apa Itu Mixed Content?
Mixed content terjadi ketika sebuah halaman HTTPS masih memuat resource tertentu melalui HTTP.
Misalnya, halaman https://example.com, tetapi masih memuat gambar dari http://example.com/image.jpg
Kondisi ini dapat menyebabkan masalah keamanan dan membuat browser memberikan peringatan atau memblokir resource tertentu. Karena itu, setelah mengaktifkan HTTPS, seluruh resource website sebaiknya menggunakan koneksi HTTPS.
SSL/TLS pada Website dan API
SSL/TLS tidak hanya digunakan pada website yang diakses melalui browser. Teknologi ini juga banyak digunakan dalam komunikasi antar-aplikasi, termasuk API.
Misalnya: Aplikasi → HTTPS → API Server
Dengan HTTPS, data yang dikirim antara aplikasi dan API dapat dilindungi menggunakan TLS. Hal ini sangat penting ketika API menangani:
- Authentication token
- Data pengguna
- Informasi transaksi
- Data aplikasi
- Request dan response API
Perbedaan SSL/TLS, HTTPS, dan SSL Certificate
Ketiga istilah ini sering digunakan secara bergantian, padahal memiliki arti yang berbeda.
| Istilah | Pengertian |
|---|---|
| SSL | Protokol keamanan generasi lama |
| TLS | Protokol keamanan penerus SSL yang digunakan pada sistem modern |
| SSL Certificate | Sertifikat digital yang digunakan dalam proses autentikasi dan pembentukan koneksi TLS |
| HTTPS | HTTP yang menggunakan TLS untuk mengamankan komunikasi |
Apakah SSL Gratis Sudah Cukup?
Untuk banyak website, sertifikat TLS gratis sudah cukup untuk memberikan enkripsi dan mengaktifkan HTTPS. Yang penting bukan semata-mata apakah sertifikat tersebut gratis atau berbayar, tetapi apakah:
- Sertifikat valid
- CA dipercaya oleh browser
- Domain sesuai
- Konfigurasi TLS benar
- Sertifikat diperbarui sebelum kedaluwarsa
- Server menggunakan konfigurasi keamanan yang sesuai
Sertifikat berbayar dapat menawarkan fitur atau dukungan tambahan tertentu, tetapi bukan berarti sertifikat gratis secara otomatis tidak aman.
Hal yang Perlu Diperhatikan Saat Menggunakan SSL/TLS
Memasang sertifikat saja belum cukup. Pengelola website juga perlu memperhatikan beberapa hal berikut:
- Perbarui Sertifikat
Sertifikat memiliki masa berlaku. Pastikan proses renewal berjalan sebelum sertifikat kedaluwarsa.
- Gunakan Versi TLS yang Aman
Hindari penggunaan protokol dan algoritma kriptografi lama yang sudah tidak direkomendasikan.
- Periksa Konfigurasi Server
Konfigurasi TLS harus disesuaikan dengan kebutuhan keamanan dan kompatibilitas client.
- Hindari Mixed Content
Pastikan resource website juga menggunakan HTTPS.
- Gunakan HTTPS Secara Konsisten
Pastikan halaman website, API, asset, dan layanan terkait menggunakan HTTPS sesuai kebutuhan.
- Pantau Masa Berlaku Sertifikat
Untuk website dengan banyak domain atau server, pemantauan masa berlaku sertifikat sangat penting agar tidak terjadi gangguan layanan akibat sertifikat kedaluwarsa.
Kesimpulan
SSL/TLS adalah teknologi keamanan yang digunakan untuk melindungi komunikasi antara client dan server melalui jaringan. SSL merupakan protokol generasi lama, sedangkan TLS adalah penerusnya yang digunakan pada koneksi modern.
Dalam praktiknya, TLS membantu menyediakan enkripsi, integritas data, dan autentikasi server melalui penggunaan sertifikat digital. Teknologi ini menjadi dasar keamanan koneksi HTTPS yang saat ini digunakan secara luas pada website, API, dan berbagai layanan online.
Meskipun masih sering disebut “SSL”, koneksi modern umumnya menggunakan TLS. Karena itu, ketika sebuah hosting menawarkan SSL Certificate, yang dimaksud biasanya adalah sertifikat digital yang digunakan untuk mengaktifkan dan mengamankan koneksi HTTPS.
Bagi pemilik website, menggunakan HTTPS bukan lagi sekadar tambahan. SSL/TLS merupakan bagian penting dari keamanan website modern, terutama ketika website menangani login, data pengguna, transaksi, maupun komunikasi melalui API.
Untuk mendapatkan informasi lain seputar website, keamanan, hosting, cloud, dan teknologi digital, Blog Hosteko dapat menjadi sumber referensi yang informatif. Sementara itu, Hosteko Hosting Indonesia menyediakan berbagai layanan domain dan hosting untuk membantu kebutuhan website.