Kata Sandi Saja Tidak Cukup! Kenali Fungsi 2FA untuk Keamanan Akun
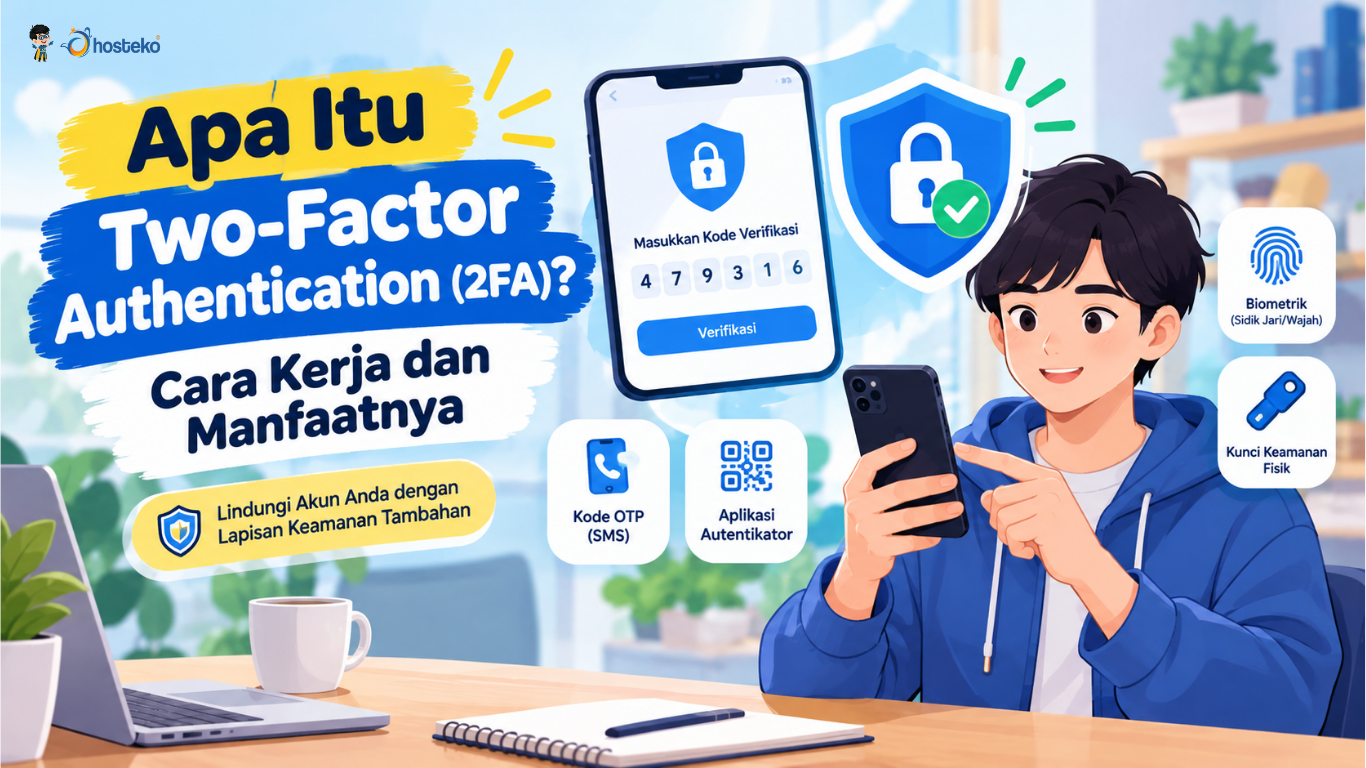
Salah satu cara untuk meningkatkan keamanan akun adalah menggunakan Two-Factor Authentication (2FA). Teknologi ini menambahkan lapisan perlindungan saat pengguna masuk ke akun, sehingga seseorang tidak cukup hanya mengetahui kata sandi untuk mendapatkan akses.
Lalu, apa itu Two-Factor Authentication, bagaimana cara kerjanya, dan metode apa saja yang dapat digunakan? Berikut penjelasan lengkapnya.
Apa Itu Two-Factor Authentication (2FA)?
Two-Factor Authentication (2FA) adalah metode keamanan yang mengharuskan pengguna melewati dua tahap verifikasi identitas sebelum mendapatkan akses ke akun atau sistem. Metode ini menggunakan dua faktor autentikasi yang berbeda untuk memastikan bahwa orang yang mencoba masuk benar-benar pemilik akun.
Sebagai contoh, ketika masuk ke akun email, pengguna biasanya diminta memasukkan alamat email dan kata sandi. Jika 2FA diaktifkan, sistem akan meminta verifikasi tambahan, seperti kode yang dihasilkan aplikasi autentikator atau konfirmasi melalui perangkat yang telah terdaftar.
Dengan demikian, meskipun kata sandi diketahui oleh orang lain, akun tetap memiliki perlindungan tambahan selama faktor verifikasi kedua tidak ikut dikuasai.
2FA banyak digunakan pada layanan email, media sosial, aplikasi keuangan, layanan cloud, sistem perusahaan, dan berbagai platform digital lainnya. Penerapannya membantu mengurangi risiko pengambilalihan akun akibat kata sandi yang bocor, dicuri, atau digunakan kembali pada beberapa layanan.
Bagaimana Cara Kerja Two-Factor Authentication?
Cara kerja Two-Factor Authentication melibatkan dua tahap utama, yaitu verifikasi menggunakan faktor pertama dan verifikasi menggunakan faktor kedua. Sistem baru memberikan akses setelah persyaratan autentikasi yang ditetapkan berhasil dipenuhi.
Berikut alur kerja 2FA secara umum:
- Pengguna memasukkan informasi login.
Pengguna membuka layanan yang ingin diakses, kemudian memasukkan nama pengguna, alamat email, dan kata sandi.
- Sistem memeriksa faktor pertama.
Server memverifikasi apakah informasi login yang dimasukkan sesuai dengan data akun.
- Sistem meminta verifikasi tambahan.
Jika faktor pertama berhasil, pengguna diminta memasukkan kode, menyetujui permintaan login, atau menggunakan metode autentikasi kedua yang tersedia.
- Pengguna menyelesaikan verifikasi.
Pengguna memberikan bukti identitas kedua sesuai metode yang telah dikonfigurasi.
- Sistem memberikan akses.
Jika kedua tahap berhasil, pengguna dapat masuk ke akun. Jika verifikasi kedua gagal, akses dapat ditolak atau dibatasi.
Sebagai contoh, seseorang mencoba masuk ke akun media sosial dari perangkat baru. Setelah memasukkan kata sandi yang benar, sistem mengirimkan permintaan persetujuan ke aplikasi autentikator. Jika pemilik akun menyetujui permintaan tersebut, proses login dapat dilanjutkan.
Namun, mekanisme setiap layanan dapat berbeda. Beberapa layanan menerapkan verifikasi tambahan hanya ketika mendeteksi perangkat baru, lokasi yang tidak biasa, atau aktivitas login yang dianggap berisiko.
Jenis-Jenis Faktor Autentikasi dalam 2FA
Untuk memahami 2FA, penting mengetahui bahwa faktor autentikasi dibedakan berdasarkan jenis bukti identitas yang digunakan. Secara umum, faktor autentikasi terdiri dari tiga kategori utama.
| Faktor autentikasi | Penjelasan | Contoh |
|---|---|---|
| Something you know | Informasi yang diketahui oleh pengguna | Kata sandi, PIN |
| Something you have | Perangkat atau benda yang dimiliki pengguna | Ponsel, kunci keamanan fisik, token autentikasi |
| Something you are | Karakteristik fisik atau biologis pengguna | Sidik jari, pengenalan wajah |
2FA menggunakan dua faktor dari kategori yang berbeda. Misalnya, kata sandi termasuk faktor pengetahuan, sedangkan kode dari aplikasi autentikator yang terdaftar termasuk faktor kepemilikan perangkat.
Sebaliknya, penggunaan kata sandi dan PIN yang sama-sama merupakan informasi yang diketahui pengguna tidak otomatis memenuhi konsep dua faktor autentikasi, meskipun keduanya dimasukkan secara terpisah.
Perbedaan ini penting karena tujuan 2FA bukan sekadar menambahkan langkah login, melainkan menggunakan bukti identitas yang berbeda untuk memperkuat keamanan.
Metode Two-Factor Authentication yang Umum Digunakan
Two-Factor Authentication (2FA) memiliki beberapa metode dengan cara kerja dan tingkat keamanan yang berbeda.
1. Kode OTP melalui SMS
Metode ini mengirimkan kode sekali pakai (OTP) melalui SMS ke nomor telepon terdaftar. Pengguna memasukkan kode tersebut setelah kata sandi untuk menyelesaikan login. Metode ini mudah digunakan, tetapi berisiko terhadap SIM swapping dan pencurian kode.
2. Aplikasi Autentikator
Aplikasi seperti Google Authenticator dan Microsoft Authenticator menghasilkan kode verifikasi yang berubah secara berkala.
Metode ini lebih aman daripada SMS dalam banyak situasi karena kode tidak dikirim melalui jaringan telekomunikasi.
3. Push Notification
Metode ini mengirimkan notifikasi ke perangkat terdaftar untuk menyetujui atau menolak permintaan login.
Pengguna harus memastikan permintaan tersebut berasal dari aktivitasnya sendiri agar tidak menyetujui akses yang mencurigakan.
4. Kunci Keamanan Fisik
Kunci keamanan fisik merupakan perangkat autentikasi yang terhubung melalui USB atau NFC. Perangkat yang mendukung FIDO2 atau WebAuthn dapat memberikan perlindungan kuat terhadap phishing, sehingga cocok untuk akun penting.
5. Verifikasi Biometrik
Metode ini menggunakan sidik jari atau pengenalan wajah untuk membantu memverifikasi identitas pengguna.
Namun, biometrik tidak selalu berarti 2FA karena penerapannya bergantung pada bagaimana sistem menggabungkannya dengan faktor autentikasi lain.
Perbedaan 2FA dan Multi-Factor Authentication (MFA)
Two-Factor Authentication sering disebut bersama Multi-Factor Authentication (MFA). Keduanya berkaitan erat, tetapi memiliki perbedaan dalam jumlah faktor autentikasi yang digunakan.
| Aspek | 2FA | MFA |
|---|---|---|
| Pengertian | Autentikasi menggunakan dua faktor berbeda | Autentikasi menggunakan dua faktor atau lebih |
| Jumlah faktor | Tepat dua faktor | Dua atau lebih faktor |
| Tujuan | Menambah perlindungan di luar autentikasi dasar | Memberikan perlindungan tambahan sesuai kebutuhan risiko |
| Contoh | Kata sandi dan kode dari aplikasi autentikator | Kata sandi, kunci keamanan, dan faktor tambahan lainnya |
| Penerapan | Umum untuk akun pribadi dan layanan digital | Banyak digunakan pada sistem bisnis dan organisasi |
Secara konsep, 2FA merupakan bagian dari MFA. Artinya, setiap penerapan 2FA termasuk MFA, tetapi MFA tidak selalu terbatas pada dua faktor.
Pemilihan metode autentikasi perlu disesuaikan dengan tingkat risiko, kebutuhan pengguna, dan kemampuan sistem. Akun administrator, layanan keuangan, serta sistem yang menyimpan data sensitif umumnya membutuhkan perlindungan yang lebih kuat dibandingkan akun dengan risiko rendah.
Manfaat Two-Factor Authentication untuk Keamanan Akun
Penerapan 2FA memberikan sejumlah manfaat untuk melindungi akun dan informasi digital. Berikut beberapa manfaat utamanya:
- Mengurangi Risiko Pencurian Akun
2FA menambahkan verifikasi selain kata sandi, sehingga mempersulit pelaku mengambil alih akun meskipun kata sandi telah dicuri.
- Melindungi Data Pribadi
2FA membantu mencegah akses tidak sah ke informasi pribadi, dokumen, foto, dan riwayat komunikasi yang tersimpan dalam akun digital.
- Memperkuat Keamanan Transaksi Digital
Autentikasi tambahan membantu mengurangi risiko penyalahgunaan akun perbankan dan layanan keuangan, meskipun pengguna tetap perlu memeriksa setiap transaksi.
- Membantu Melindungi Akun Bisnis
Penerapan 2FA pada akun karyawan dan administrator membantu melindungi sistem perusahaan, layanan cloud, serta data pelanggan dari akses tidak sah.
- Mengurangi Dampak Kebocoran Kata Sandi
Jika kata sandi bocor, pelaku masih memerlukan faktor autentikasi kedua untuk masuk. Namun, perlindungan tetap bergantung pada keamanan metode verifikasi yang digunakan.
Kekurangan dan Tantangan Penggunaan 2FA
Meskipun meningkatkan keamanan, 2FA memiliki beberapa tantangan. Proses login menjadi sedikit lebih panjang karena pengguna harus menyelesaikan verifikasi tambahan setelah memasukkan kata sandi.
Penggunaan 2FA juga berisiko menyulitkan akses akun jika perangkat autentikasi hilang atau rusak. Untuk mengantisipasinya, pengguna sebaiknya menyimpan kode pemulihan dan menyiapkan metode cadangan yang disediakan layanan.
Selain itu, setiap metode 2FA memiliki tingkat keamanan yang berbeda. OTP melalui SMS, misalnya, memiliki risiko pengambilalihan nomor telepon, sedangkan aplikasi autentikator dan kunci keamanan fisik menawarkan perlindungan yang berbeda sesuai penerapannya.
2FA juga tidak sepenuhnya mencegah serangan phishing. Pelaku dapat mencoba mencuri kode verifikasi atau menipu pengguna agar menyetujui permintaan login palsu. Karena itu, selalu periksa alamat situs, jangan membagikan kode autentikasi, dan jangan menyetujui permintaan login yang tidak dilakukan sendiri. Jika tersedia, gunakan metode tahan phishing seperti kunci keamanan FIDO2 atau passkey.
Cara Mengaktifkan Two-Factor Authentication
Cara mengaktifkan 2FA dapat berbeda pada setiap layanan, tetapi secara umum langkah-langkahnya hampir sama. Berikut panduan yang dapat digunakan sebagai acuan.
- Masuk ke akun
Buka layanan yang ingin diamankan melalui aplikasi atau situs resmi.
- Buka pengaturan keamanan
Cari menu seperti Security, Keamanan Akun, Login & Security, atau Two-Step Verification.
- Pilih metode autentikasi
Tentukan metode yang tersedia, seperti aplikasi autentikator, notifikasi persetujuan, SMS, atau kunci keamanan.
- Ikuti proses konfigurasi
Sistem dapat meminta pengguna memindai kode QR, mendaftarkan perangkat, memasukkan nomor telepon, atau menghubungkan kunci keamanan.
- Selesaikan verifikasi awal
Masukkan kode atau ikuti petunjuk yang diberikan untuk memastikan metode autentikasi berfungsi.
- Simpan kode pemulihan
Jika layanan menyediakan kode cadangan, simpan di tempat yang aman dan terpisah dari perangkat utama.
- Uji proses login
Pastikan metode autentikasi dapat digunakan dan pengguna memahami cara memulihkan akses jika perangkat utama tidak tersedia.
Setelah 2FA diaktifkan, periksa juga daftar perangkat yang masuk, metode pemulihan akun, serta aktivitas login terbaru jika layanan menyediakan fitur tersebut.
Tips Menggunakan 2FA agar Akun Lebih Aman
Mengaktifkan 2FA merupakan langkah awal. Agar perlindungan akun lebih optimal, pengguna juga perlu menerapkan kebiasaan keamanan yang tepat.
1. Pilih Metode Autentikasi yang Lebih Aman
Jika tersedia, prioritaskan kunci keamanan fisik atau metode autentikasi yang tahan phishing. Aplikasi autentikator juga dapat menjadi pilihan yang baik untuk banyak akun pribadi. Jika layanan hanya mendukung SMS, mengaktifkannya tetap dapat memberikan perlindungan tambahan dibandingkan hanya mengandalkan kata sandi.
2. Jangan Pernah Membagikan Kode OTP
Kode verifikasi bersifat rahasia. Jangan memberikannya kepada siapa pun, termasuk orang yang mengaku sebagai petugas layanan pelanggan, bank, atau administrator sistem. Pihak yang sah tidak seharusnya meminta pengguna menyerahkan kode autentikasi untuk membuktikan kepemilikan akun melalui percakapan biasa.
3. Waspadai Permintaan Login yang Tidak Dikenal
Jika menerima notifikasi persetujuan login padahal tidak sedang masuk ke akun, jangan menyetujuinya. Permintaan tersebut bisa menjadi tanda bahwa seseorang sedang mencoba mengakses akun menggunakan kata sandi yang telah diketahui. Segera ubah kata sandi melalui situs resmi jika aktivitas mencurigakan terus terjadi, lalu periksa sesi login dan perangkat yang terhubung.
4. Gunakan Kata Sandi yang Kuat dan Unik
2FA tidak menggantikan fungsi kata sandi. Gunakan kata sandi yang panjang, sulit ditebak, dan berbeda untuk setiap layanan. Pengelola kata sandi atau password manager dapat membantu membuat dan menyimpan kata sandi unik sehingga pengguna tidak perlu mengingat semuanya secara manual.
5. Simpan Kode Pemulihan dengan Aman
Kode pemulihan dapat membantu pengguna mendapatkan kembali akses ketika perangkat autentikasi hilang atau tidak dapat digunakan. Simpan kode tersebut di tempat yang aman, jangan membagikannya kepada orang lain, dan hindari menyimpan satu-satunya salinan di perangkat yang sama dengan akun yang dilindungi.
6. Periksa dan Perbarui Metode Pemulihan
Pastikan nomor telepon, alamat email pemulihan, dan perangkat autentikasi masih dapat diakses. Jika mengganti ponsel atau nomor telepon, perbarui pengaturan keamanan sebelum kehilangan akses ke perangkat lama.
Akun Apa Saja yang Sebaiknya Menggunakan 2FA?
Idealnya, 2FA diaktifkan pada setiap layanan yang menyediakan fitur tersebut. Namun, jika harus menentukan prioritas, mulailah dari akun yang dapat digunakan untuk mengakses akun lain atau menyimpan informasi sensitif.
| Jenis akun | Alasan perlu dilindungi |
|---|---|
| Email utama | Dapat digunakan untuk memulihkan kata sandi berbagai akun lain |
| Perbankan dan keuangan | Berkaitan dengan informasi finansial dan transaksi |
| Media sosial | Berisiko disalahgunakan untuk penipuan atau penyebaran pesan palsu |
| Penyimpanan cloud | Dapat menyimpan dokumen, foto, dan data penting |
| Akun bisnis | Berpotensi memberikan akses ke sistem kerja dan data pelanggan |
| Akun administrator website | Dapat digunakan untuk mengubah konfigurasi, mengelola pengguna, atau mengendalikan website |
| Layanan pengelola domain dan hosting | Berhubungan dengan pengelolaan domain, server, website, dan layanan digital |
Untuk pemilik website, akun administrator WordPress, panel hosting, layanan cloud, serta akun pengelola domain perlu mendapatkan perhatian khusus. Pengambilalihan akun tersebut dapat menyebabkan perubahan website tanpa izin, gangguan layanan, atau penyalahgunaan data.
Selain mengaktifkan 2FA, gunakan pembatasan hak akses, pembaruan sistem secara berkala, dan pencadangan data untuk membangun perlindungan yang lebih menyeluruh.
Kesimpulan
Two-Factor Authentication (2FA) adalah metode keamanan yang menggunakan dua faktor autentikasi berbeda untuk memverifikasi identitas pengguna sebelum memberikan akses ke akun. Dengan menambahkan tahap verifikasi selain kata sandi, 2FA dapat membantu mengurangi risiko pencurian akun, penyalahgunaan data, dan akses tidak sah.
Metode autentikasi yang tersedia meliputi OTP melalui SMS, aplikasi autentikator, push notification, kunci keamanan fisik, serta mekanisme biometrik yang digunakan sebagai bagian dari proses autentikasi. Setiap metode memiliki kelebihan dan keterbatasan, sehingga pemilihannya perlu disesuaikan dengan kebutuhan keamanan.
Untuk perlindungan yang lebih baik, aktifkan 2FA pada akun penting, gunakan kata sandi yang kuat dan unik, simpan kode pemulihan dengan aman, serta waspadai permintaan login yang tidak dikenal. Bagi pemilik website dan bisnis digital, penerapan 2FA pada akun administrator, hosting, dan layanan cloud juga menjadi langkah penting untuk mengurangi risiko keamanan.
Untuk mempelajari lebih banyak tentang website, hosting, cloud, cybersecurity, dan perkembangan teknologi digital, baca berbagai artikel informatif lainnya di Blog Hosteko.