Jangan Abaikan Zero-Day Vulnerability, Begini Risiko dan Cara Mengatasinya
Di tengah meningkatnya ancaman siber, zero-day vulnerability menjadi salah satu jenis kerentanan yang perlu mendapat perhatian serius. Kerentanan ini dapat ditemukan pada software, sistem operasi, aplikasi, firmware, maupun perangkat keras ketika pihak pengembang atau vendor belum mengetahui adanya celah tersebut atau belum memiliki perbaikan yang tersedia.
Zero-day attack merupakan serangan yang mengeksploitasi kerentanan hardware, firmware, atau software yang sebelumnya belum diketahui. Sementara itu, secara umum vulnerability merupakan kelemahan pada sistem, prosedur keamanan, kontrol internal, atau implementasi yang dapat dieksploitasi oleh sumber ancaman.
Karena perbaikan resmi mungkin belum tersedia ketika celah ditemukan atau mulai dieksploitasi, zero-day vulnerability dapat menjadi tantangan besar bagi tim keamanan. Oleh karena itu, organisasi perlu memahami cara kerjanya, dampaknya, serta langkah mitigasi yang dapat dilakukan untuk mengurangi risikonya.
Apa Itu Zero-Day Vulnerability?
Zero-day vulnerability adalah kerentanan keamanan pada software, hardware, firmware, atau komponen sistem yang belum diketahui oleh vendor atau belum memiliki patch/perbaikan resmi ketika ditemukan.
Istilah zero-day mengacu pada kondisi ketika pihak yang bertanggung jawab terhadap produk pada dasarnya memiliki waktu yang sangat sedikit atau bahkan belum memiliki kesempatan untuk memperbaiki celah tersebut sebelum dimanfaatkan.
Zero-day vulnerability dapat berupa kelemahan tersembunyi pada kode software atau komponen hardware yang belum diketahui vendor. Karena satu komponen dapat digunakan pada banyak produk, sebuah kerentanan juga berpotensi berdampak pada banyak sistem sekaligus.
Hal penting yang perlu dipahami adalah zero-day vulnerability, zero-day exploit, dan zero-day attack bukan istilah yang sepenuhnya sama.
| Istilah | Pengertian |
|---|---|
| Zero-day vulnerability | Celah keamanan yang belum diketahui vendor atau belum memiliki perbaikan yang tersedia |
| Zero-day exploit | Teknik, kode, atau metode yang digunakan untuk memanfaatkan zero-day vulnerability |
| Zero-day attack | Serangan yang memanfaatkan kerentanan tersebut |
| Patch | Perbaikan dari vendor untuk menutup kerentanan |
| Mitigasi | Langkah sementara untuk mengurangi risiko sebelum perbaikan permanen tersedia |
Dengan demikian, sebuah zero-day vulnerability tidak selalu berarti sistem sudah diretas. Kerentanan tersebut menjadi lebih berbahaya ketika terdapat exploit yang dapat digunakan untuk mengeksploitasinya, terlebih jika sudah dimanfaatkan dalam serangan nyata.
Mengapa Disebut Zero-Day?
Istilah zero-day digunakan untuk menggambarkan kondisi ketika sebuah kerentanan belum diketahui oleh vendor atau belum tersedia patch untuk memperbaikinya. Artinya, pengembang belum memiliki kesempatan untuk menutup celah tersebut sebelum berpotensi dimanfaatkan.
Sebagai contoh, sebuah software memiliki kelemahan yang kemudian ditemukan oleh peneliti keamanan atau attacker. Jika celah tersebut dapat dieksploitasi sebelum vendor mengetahui dan memperbaikinya, kondisi ini disebut sebagai zero-day.
Setelah kerentanan diketahui, vendor biasanya melakukan investigasi dan menyiapkan mitigasi atau patch. Selama perbaikan belum tersedia, tim keamanan perlu mengandalkan langkah lain seperti membatasi akses, meningkatkan monitoring, dan menerapkan konfigurasi keamanan tambahan untuk mengurangi risikonya.
Bagaimana Zero-Day Vulnerability Terjadi?
Zero-day vulnerability dapat muncul dari berbagai jenis kesalahan atau kelemahan dalam pengembangan dan implementasi sistem. Beberapa penyebab yang umum antara lain:
1. Kesalahan Pemrograman
Kesalahan dalam penulisan kode dapat menghasilkan kondisi yang tidak diantisipasi oleh pengembang. Contohnya meliputi:
- kesalahan validasi input,
- buffer overflow,
- penggunaan memori yang tidak aman,
- kesalahan autentikasi,
- kesalahan otorisasi,
- dan kesalahan dalam pengelolaan data.
Jika kelemahan tersebut dapat dimanfaatkan untuk melewati mekanisme keamanan, dampaknya dapat menjadi serius.
2. Kesalahan Desain Sistem
Tidak semua kerentanan berasal dari kesalahan penulisan kode. Desain arsitektur yang memiliki asumsi keamanan yang keliru juga dapat menciptakan celah. Misalnya, sebuah aplikasi menganggap bahwa data tertentu selalu berasal dari sumber terpercaya. Ketika asumsi tersebut ternyata salah, attacker dapat memanfaatkannya untuk memasukkan data berbahaya.
3. Komponen Pihak Ketiga
Software modern sering menggunakan library, framework, dependency, plugin, dan komponen open source. Jika salah satu komponen tersebut memiliki kerentanan yang sebelumnya tidak diketahui, aplikasi yang menggunakannya juga dapat terdampak. Inilah salah satu alasan mengapa software supply chain security semakin penting dalam pengelolaan keamanan aplikasi.
4. Interaksi Antar-Komponen
Sebuah komponen mungkin terlihat aman ketika digunakan sendiri. Namun, kombinasi dengan komponen lain dapat menghasilkan kondisi yang tidak diperkirakan. Kerentanan keamanan dapat muncul sebagai rangkaian kelemahan yang berasal dari bug atau cacat hardware dan kemudian menghasilkan jalur yang memungkinkan eksploitasi.
5. Bug yang Tidak Terdeteksi
Tidak semua bug dapat ditemukan melalui pengujian biasa. Sistem yang kompleks memiliki banyak kemungkinan kombinasi input, konfigurasi, dan kondisi runtime. Penyerang dapat menemukan kondisi tertentu yang belum pernah diuji oleh pengembang.
Bagaimana Cara Kerja Serangan Zero-Day?
Secara sederhana, serangan zero-day dapat berlangsung melalui beberapa tahapan berikut:
1. Menemukan Kerentanan
Attacker, peneliti keamanan, atau pihak lain menemukan kelemahan dalam software atau hardware. Kerentanan tersebut belum diketahui oleh vendor sehingga belum tersedia patch resmi.
2. Mengembangkan Exploit
Selanjutnya, attacker dapat mengembangkan teknik untuk memanfaatkan kerentanan. Exploit dapat dirancang untuk menghasilkan berbagai dampak, tergantung jenis kelemahannya.
3. Menentukan Target
Attacker kemudian mencari sistem yang menggunakan komponen rentan. Target dapat berupa:
- server,
- komputer,
- perangkat jaringan,
- aplikasi web,
- perangkat mobile,
- sistem cloud,
- atau perangkat IoT.
4. Mengeksploitasi Sistem
Exploit dikirim melalui jalur yang sesuai dengan karakteristik kerentanan. Contohnya dapat melibatkan aplikasi, jaringan, file, browser, email, atau layanan yang terhubung ke internet.
5. Mendapatkan Akses atau Menjalankan Kode
Jika eksploitasi berhasil, attacker dapat memperoleh kemampuan tertentu pada sistem. Dampaknya bergantung pada jenis vulnerability dan privilege yang berhasil diperoleh.
6. Melanjutkan Serangan
Setelah mendapatkan akses awal, attacker dapat mencoba mempertahankan akses, meningkatkan privilege, mencuri data, melakukan pergerakan lateral, atau mengganggu sistem. Namun, tahapan ini tidak selalu terjadi. Dampak akhirnya sangat bergantung pada kerentanan yang dieksploitasi dan keamanan sistem target.
Apa Perbedaan Zero-Day Vulnerability dengan Vulnerability Biasa?
Perbedaan utamanya terletak pada status pengetahuan dan ketersediaan perbaikan, bukan semata-mata tingkat bahayanya.
| Aspek | Zero-Day Vulnerability | Vulnerability yang Sudah Diketahui |
|---|---|---|
| Diketahui vendor | Belum tentu | Umumnya sudah |
| Patch resmi | Biasanya belum tersedia saat awal ditemukan | Umumnya sudah tersedia |
| Waktu respons | Sangat terbatas | Lebih tersedia |
| Mitigasi | Sering membutuhkan tindakan sementara | Dapat mengandalkan patch dan mitigasi |
| Risiko eksploitasi | Dapat tinggi jika aktif dieksploitasi | Bergantung pada eksploitasi dan eksposur |
| Deteksi | Dapat lebih sulit | Biasanya lebih mudah karena indikator sudah tersedia |
Perlu diperhatikan bahwa tidak semua zero-day otomatis memiliki tingkat keparahan yang sama. Dampaknya tetap dipengaruhi oleh jenis kerentanan, sistem yang terdampak, akses yang diperlukan, kemungkinan eksploitasi, dan nilai aset yang menjadi target.
Zero-Day Vulnerability vs Zero-Day Exploit
Kedua istilah tersebut sering digunakan secara bergantian, padahal memiliki arti berbeda. Zero-day vulnerability adalah celahnya, sedangkan zero-day exploit adalah cara untuk memanfaatkan celah tersebut. Analogi sederhananya:
Kerusakan pada kunci pintu adalah vulnerability, sedangkan teknik untuk membuka pintu melalui kerusakan tersebut adalah exploit.
Dengan demikian, keberadaan vulnerability belum tentu berarti attacker sudah memiliki exploit yang dapat digunakan secara efektif.
Apa Dampak Zero-Day Vulnerability?
Dampak zero-day vulnerability sangat bergantung pada sistem yang terdampak dan kemampuan exploit. Beberapa kemungkinan dampaknya meliputi:
1. Kebocoran Data
Attacker dapat mencoba mengakses data yang seharusnya hanya tersedia bagi pengguna atau sistem yang memiliki otorisasi. Data yang terdampak dapat berupa:
- informasi pelanggan,
- dokumen internal,
- kredensial,
- konfigurasi sistem,
- data transaksi,
- atau informasi bisnis.
2. Pengambilalihan Sistem
Jika exploit memberikan hak akses yang cukup tinggi, attacker dapat memperoleh kendali terhadap sistem. Risikonya dapat meningkat apabila sistem tersebut memiliki akses ke server atau layanan lain.
3. Privilege Escalation
Attacker yang awalnya memiliki akses terbatas dapat mencoba meningkatkan privilege untuk memperoleh hak akses yang lebih tinggi.
4. Malware dan Ransomware
Kerentanan dapat digunakan sebagai pintu masuk untuk memasang malware tertentu. Dalam skenario tertentu, akses tersebut dapat menjadi bagian dari rangkaian serangan ransomware.
5. Gangguan Layanan
Eksploitasi dapat menyebabkan aplikasi atau sistem mengalami gangguan sehingga berdampak pada availability.
6. Pergerakan Lateral
Jika sistem yang berhasil dieksploitasi terhubung ke jaringan internal, attacker dapat mencoba bergerak ke sistem lain. Karena itu, keamanan tidak cukup hanya berfokus pada satu perangkat. Segmentasi jaringan, pembatasan privilege, monitoring, dan kontrol akses juga penting.
Mengapa Zero-Day Sulit Dideteksi?
Zero-day cukup sulit dideteksi karena karakteristik serangannya belum tentu diketahui oleh sistem keamanan. Banyak mekanisme keamanan masih mengandalkan signature, pola serangan, indikator kompromi, dan rule yang sudah dikenal. Ketika attacker menggunakan teknik baru, sistem tersebut mungkin belum memiliki pola yang sesuai untuk mengenalinya.
Meski begitu, zero-day bukan berarti tidak dapat dideteksi. Organisasi dapat menggunakan pendekatan seperti behavioral detection, endpoint monitoring, network monitoring, anomaly detection, serta centralized logging untuk menemukan aktivitas yang tidak biasa. Penerapan least privilege dan network segmentation juga dapat membantu membatasi dampak apabila terjadi eksploitasi.
Dengan demikian, deteksi tidak hanya bergantung pada kemampuan mengenali exploit tertentu, tetapi juga pada kemampuan sistem keamanan dalam menemukan perilaku mencurigakan dan aktivitas yang menyimpang dari kondisi normal.
Bagaimana Cara Melindungi Sistem dari Zero-Day Vulnerability?
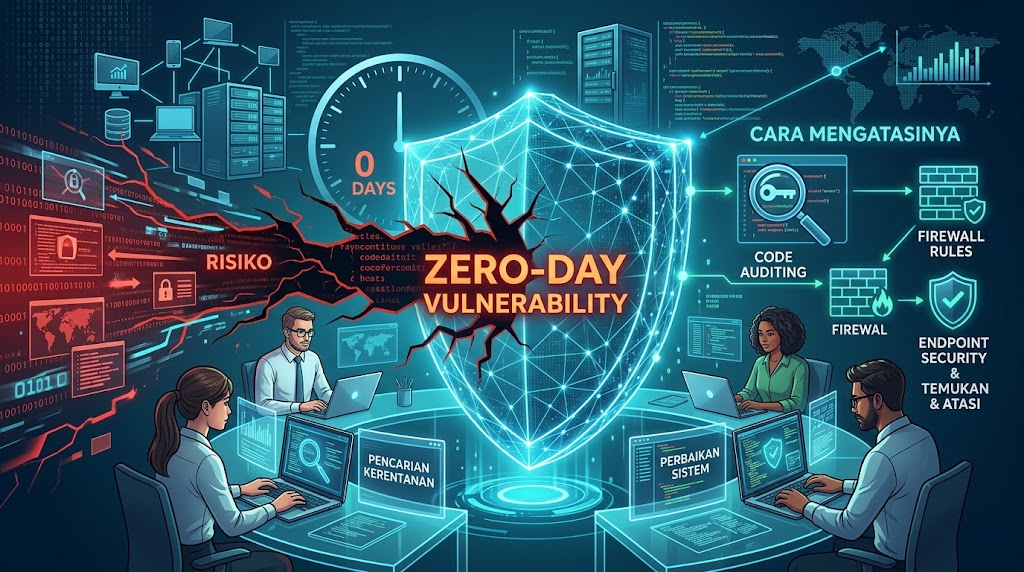
Tidak ada satu mekanisme yang dapat menjamin sistem terbebas dari zero-day attack. Pendekatan yang lebih realistis adalah membangun beberapa lapisan pertahanan sehingga eksploitasi satu kelemahan tidak langsung menghasilkan kompromi besar.
1. Selalu Perbarui Software
Patch management merupakan bagian penting dari vulnerability management. Software yang sudah mendapatkan security update sebaiknya diperbarui sesuai prosedur organisasi. Walaupun patch tidak dapat mencegah zero-day yang belum memiliki perbaikan, pembaruan tetap penting karena banyak serangan memanfaatkan vulnerability yang sebenarnya sudah memiliki patch tetapi belum diterapkan.
2. Kurangi Sistem yang Terhubung Langsung ke Internet
Layanan yang tidak perlu diakses dari internet sebaiknya tidak diekspos secara langsung. Pentingnya untuk mengetahui dan mengelola seluruh aset yang dapat diakses dari internet sebagai bagian dari vulnerability remediation. Semakin luas attack surface, semakin banyak jalur yang berpotensi digunakan attacker.
3. Terapkan Network Segmentation
Segmentasi jaringan dapat membatasi pergerakan attacker apabila salah satu sistem berhasil dikompromikan. Misalnya, server publik tidak seharusnya memiliki akses bebas ke seluruh database internal.
4. Terapkan Principle of Least Privilege
Setiap akun, aplikasi, dan service sebaiknya hanya memperoleh hak akses yang benar-benar dibutuhkan. Dengan demikian, ketika suatu komponen berhasil dieksploitasi, privilege yang tersedia bagi attacker dapat tetap dibatasi.
5. Gunakan Endpoint dan Network Monitoring
Monitoring membantu organisasi mendeteksi aktivitas yang tidak biasa. Beberapa indikator yang dapat diperhatikan antara lain:
- proses baru yang mencurigakan,
- koneksi jaringan yang tidak biasa,
- perubahan konfigurasi,
- login abnormal,
- penggunaan privilege secara tidak wajar,
- dan aktivitas pada file atau sistem yang tidak sesuai pola normal.
6. Siapkan Incident Response Plan
Organisasi sebaiknya memiliki prosedur yang jelas ketika vulnerability kritis atau serangan baru ditemukan. Prosedur dapat mencakup:
- identifikasi aset terdampak,
- verifikasi tingkat paparan,
- containment,
- penerapan mitigasi sementara,
- pemasangan patch ketika tersedia,
- monitoring,
- pemeriksaan kemungkinan kompromi,
- dan dokumentasi insiden.
7. Lakukan Vulnerability Management Secara Berkala
Vulnerability management bukan hanya kegiatan melakukan scanning. Proses yang lebih lengkap mencakup:
Asset discovery → Vulnerability identification → Risk assessment → Prioritization → Remediation → Verification → Monitoring
Pendekatan tersebut membantu organisasi mengetahui aset apa yang dimiliki dan vulnerability mana yang perlu ditangani terlebih dahulu.
Apa yang Dilakukan Ketika Zero-Day Ditemukan?
Ketika muncul informasi mengenai zero-day vulnerability yang berpotensi memengaruhi sistem, organisasi sebaiknya tidak hanya menunggu patch. Beberapa langkah yang dapat dilakukan adalah:
- Identifikasi
Langkah pertama adalah mengetahui produk dan versi yang terdampak, termasuk aset yang menggunakannya. Periksa juga apakah sistem dapat diakses dari internet serta apakah sudah terdapat indikasi eksploitasi atau aktivitas mencurigakan.
- Batasi Eksposur
Jika sistem yang terdampak tidak harus dapat diakses secara langsung, batasi eksposurnya untuk mengurangi peluang serangan. Hal ini dapat dilakukan dengan membatasi akses internet, menutup port yang tidak diperlukan, atau memperketat aturan firewall.
- Terapkan Mitigasi Sementara
Jika patch belum tersedia, gunakan workaround atau konfigurasi mitigasi yang direkomendasikan oleh vendor. Langkah sementara ini bertujuan mengurangi risiko sampai perbaikan resmi dapat diterapkan.
- Monitor Aktivitas
Tingkatkan pemantauan pada sistem yang terdampak untuk menemukan aktivitas tidak normal, indikasi eksploitasi, atau tanda-tanda kompromi. Logging dan monitoring yang baik dapat membantu proses deteksi lebih cepat.
- Terapkan Patch
Setelah patch resmi tersedia, lakukan pembaruan sesuai tingkat risiko dan prosedur yang berlaku. Sebelum diterapkan secara luas, patch sebaiknya diuji terlebih dahulu untuk memastikan tidak mengganggu layanan.
- Verifikasi
Setelah mitigasi atau patch diterapkan, lakukan pemeriksaan ulang untuk memastikan celah sudah tertangani. Pastikan juga tidak ada aset lain yang masih menggunakan versi rentan.
Contoh Sederhana Zero-Day Vulnerability
Bayangkan sebuah aplikasi web digunakan oleh perusahaan untuk mengelola data pelanggan. Suatu hari, seorang peneliti keamanan menemukan bahwa format input tertentu dapat menyebabkan aplikasi menjalankan operasi yang seharusnya tidak diperbolehkan. Pada saat itu:
- vendor belum mengetahui celah tersebut,
- belum tersedia patch,
- belum ada signature keamanan khusus,
- dan sistem masih digunakan oleh banyak pelanggan.
Jika seorang attacker mengetahui celah tersebut dan berhasil mengembangkan exploit, ia dapat mencoba menggunakannya terhadap sistem yang masih rentan. Vendor kemudian menerima laporan, melakukan investigasi, membuat perbaikan, dan merilis security update.
Setelah patch diterapkan, vulnerability tersebut tidak lagi berada dalam kondisi zero-day yang sama. Namun, sistem yang belum diperbarui masih dapat berisiko dieksploitasi.
Apakah Zero-Day Selalu Berbahaya?
Zero-day vulnerability perlu diperhatikan secara serius, tetapi istilah zero-day tidak otomatis menunjukkan tingkat keparahan tertentu. Untuk menentukan risiko, organisasi perlu mempertimbangkan beberapa faktor:
| Faktor | Pertanyaan yang Perlu Dipertimbangkan |
|---|---|
| Exposure | Apakah sistem dapat diakses dari internet? |
| Exploitability | Seberapa mudah vulnerability dapat dieksploitasi? |
| Privilege | Hak akses apa yang dibutuhkan attacker? |
| Impact | Apa yang dapat dilakukan jika eksploitasi berhasil? |
| Asset value | Seberapa penting sistem bagi organisasi? |
| Detection | Apakah aktivitas eksploitasi dapat terdeteksi? |
| Mitigation | Apakah sudah tersedia workaround? |
| Patch | Apakah vendor sudah menyediakan perbaikan? |
Hubungan Zero-Day dengan Vulnerability Management
Keberadaan zero-day vulnerability menunjukkan bahwa vulnerability management tidak cukup hanya mengandalkan proses patching. Patch tetap penting untuk menutup celah yang sudah diketahui, tetapi organisasi juga membutuhkan perlindungan tambahan untuk menghadapi kerentanan yang belum memiliki perbaikan.
Program vulnerability management dapat mencakup inventarisasi aset, vulnerability scanning, pengelolaan dependency, patch management, threat intelligence, penetration testing, security monitoring, hingga incident response dan risk assessment. Dengan pendekatan yang menyeluruh, organisasi dapat lebih cepat mengetahui aset yang berisiko dan memiliki beberapa lapisan pertahanan ketika menghadapi kerentanan baru.
Perbedaan Zero-Day, N-Day, dan Known Vulnerability
Istilah lain yang sering muncul dalam keamanan siber adalah N-day vulnerability.
| Jenis | Kondisi |
|---|---|
| Zero-day | Kerentanan belum diketahui atau belum memiliki perbaikan yang tersedia |
| N-day | Kerentanan sudah diketahui dan biasanya sudah memiliki informasi/perbaikan |
| Known vulnerability | Kerentanan telah diketahui publik atau vendor |
| Unpatched vulnerability | Patch sudah tersedia tetapi belum diterapkan pada sistem |
N-day vulnerability tetap dapat menjadi ancaman serius apabila organisasi terlambat melakukan patching. Dengan kata lain, tersedianya patch tidak otomatis membuat sistem aman. Patch harus benar-benar diterapkan pada seluruh aset yang terdampak.
Cara Mengurangi Risiko Zero-Day pada Website
Pemilik website juga perlu memperhatikan risiko zero-day, terutama jika website menggunakan CMS, plugin, tema, library, atau komponen pihak ketiga. Salah satu langkah dasar yang dapat dilakukan adalah memastikan seluruh komponen berasal dari sumber terpercaya dan selalu diperbarui ketika security update tersedia. Komponen yang sudah tidak digunakan sebaiknya dihapus agar tidak memperluas attack surface.
Perlindungan juga dapat diperkuat dengan membatasi akses administrator, menggunakan autentikasi yang kuat dan MFA, serta menerapkan Web Application Firewall jika sesuai dengan kebutuhan website. Backup rutin, penggunaan HTTPS, pemantauan aktivitas login, dan pemeriksaan perubahan file juga dapat membantu mengurangi dampak ketika terjadi serangan.
Pada website WordPress, penggunaan terlalu banyak plugin tanpa pengelolaan versi yang baik dapat meningkatkan risiko keamanan. Karena itu, setiap plugin dan tema sebaiknya dipilih berdasarkan kebutuhan, reputasi pengembang, frekuensi pembaruan, serta status keamanannya. Vulnerability assessment secara berkala juga dapat membantu menemukan kelemahan yang perlu segera ditangani.
Peran Developer dalam Mengurangi Risiko Zero-Day
Upaya mengurangi risiko zero-day sebaiknya dimulai sejak tahap pengembangan aplikasi. Developer dapat menerapkan secure coding, code review, pemeriksaan dependency, Software Composition Analysis, serta pengujian keamanan seperti Static Application Security Testing (SAST), Dynamic Application Security Testing (DAST), dan fuzz testing. Prinsip Secure by Design juga penting agar aspek keamanan menjadi bagian dari proses pengembangan sejak awal.
Pendekatan tersebut membantu menemukan dan mengurangi potensi kelemahan sebelum aplikasi digunakan. Dengan pengujian keamanan yang dilakukan secara berkelanjutan, developer dapat memperkecil kemungkinan vulnerability berkembang menjadi celah yang dapat dimanfaatkan attacker.
Mengapa Patch Management Tetap Penting?
Zero-day sering membuat perhatian tertuju pada vulnerability yang belum memiliki patch. Namun, organisasi juga perlu memperhatikan vulnerability yang sudah diketahui tetapi belum diperbaiki.
Dalam praktiknya, sistem yang tidak diperbarui dapat tetap menjadi target meskipun vulnerability tersebut sudah diketahui dan patch sudah tersedia.
Karena itu, strategi keamanan sebaiknya mencakup dua hal sekaligus:
Mengurangi risiko vulnerability yang belum memiliki patch + mempercepat penanganan vulnerability yang sudah memiliki patch.
Kesimpulan
Zero-day vulnerability adalah kerentanan keamanan yang belum diketahui atau belum memiliki patch ketika ditemukan. Kondisi ini dapat dimanfaatkan attacker sebelum vendor atau organisasi memiliki kesempatan untuk memperbaikinya.
Risiko yang ditimbulkan bergantung pada jenis kerentanan, sistem yang terdampak, serta tingkat akses yang dapat diperoleh melalui eksploitasi. Karena itu, organisasi perlu menerapkan keamanan berlapis melalui patch management, vulnerability management, pembatasan akses, monitoring, backup, dan incident response.
Ketika patch belum tersedia, mitigasi sementara dan pembatasan eksposur dapat membantu mengurangi risiko. Memahami apa itu zero-day vulnerability dan menerapkan pengelolaan keamanan yang baik menjadi langkah penting untuk melindungi website, aplikasi, dan infrastruktur digital.
Untuk mendapatkan informasi seputar teknologi, website, hosting, cloud computing, digital marketing, dan keamanan siber, kunjungi Blog Hosteko dan Hosteko Hosting Indonesia.