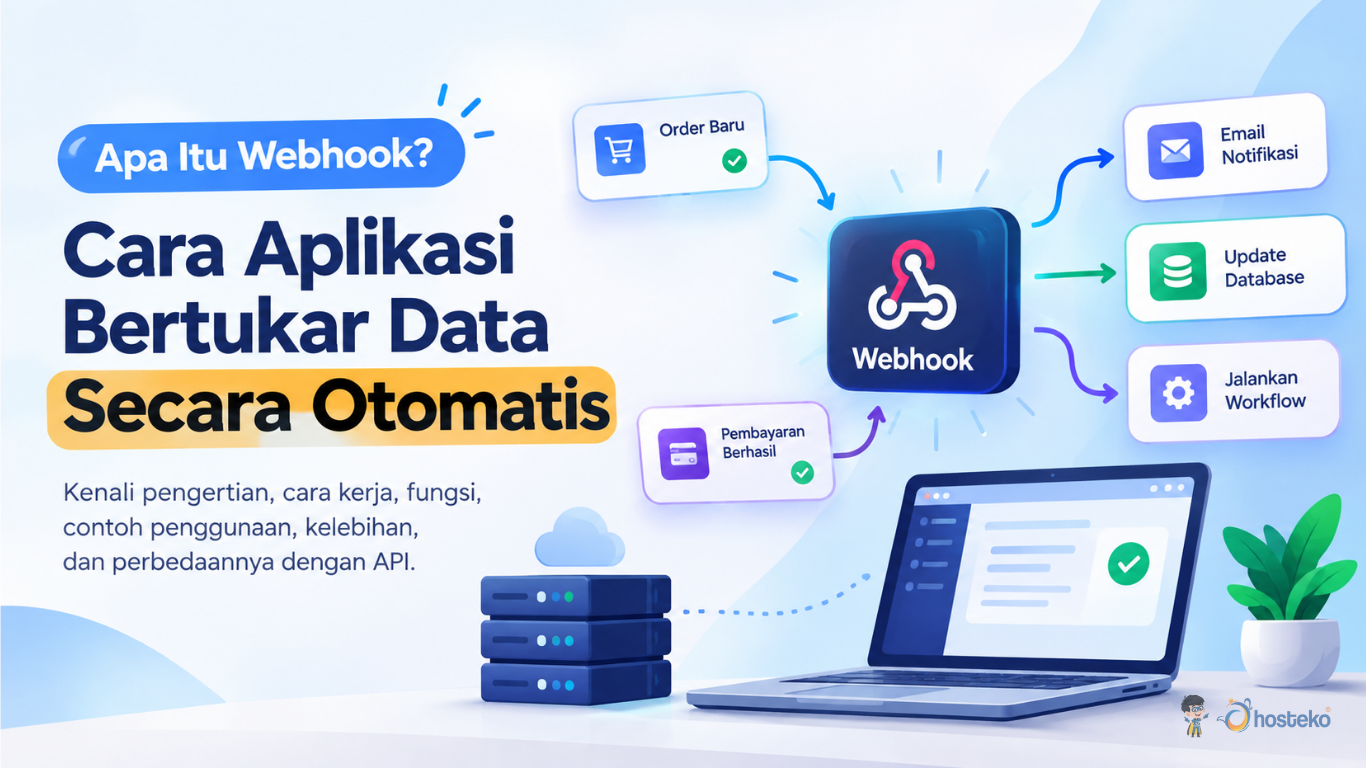
Apa Itu Webhook? Begini Cara Aplikasi Bertukar Data Secara Otomatis
Dalam pengembangan aplikasi modern, berbagai sistem perlu saling bertukar informasi agar proses dapat berjalan secara otomatis. Misalnya, ketika pelanggan menyelesaikan pembayaran, sistem toko online perlu mengetahui perubahan status transaksi agar pesanan dapat segera diproses. Begitu juga ketika developer melakukan push kode ke repository, sistem CI/CD perlu mengetahui adanya perubahan untuk menjalankan proses build dan deployment.
Berbeda dengan polling yang mengharuskan aplikasi terus-menerus mengecek apakah ada perubahan, webhook menggunakan konsep push. Artinya, sistem sumber akan mengirimkan data langsung ke sistem penerima ketika event tertentu terjadi.
Dengan mekanisme tersebut, webhook dapat membantu menghubungkan berbagai aplikasi, mulai dari payment gateway, toko online, GitHub, CRM, hingga sistem otomatisasi. Lalu, apa itu webhook sebenarnya? Bagaimana cara kerjanya, apa manfaatnya, dan kapan teknologi ini sebaiknya digunakan? Mari simak pembahasannya berikut ini.
Apa Itu Webhook?
Webhook adalah mekanisme yang memungkinkan aplikasi atau layanan mengirimkan data secara otomatis ke URL tertentu ketika suatu event terjadi. Sederhananya, webhook dapat dipahami sebagai sistem notifikasi antar aplikasi melalui HTTP. Ketika sebuah peristiwa terjadi pada sistem sumber, informasi mengenai peristiwa tersebut akan dikirimkan ke sistem lain melalui endpoint yang telah ditentukan.
Sebagai contoh, ketika pelanggan berhasil melakukan pembayaran, sistem payment gateway dapat mengirimkan notifikasi ke server toko online. Server kemudian menerima data tersebut dan memperbarui status pesanan secara otomatis. Mekanisme serupa juga dapat digunakan ketika ada pesanan baru, perubahan data, atau event tertentu pada layanan yang terintegrasi.
Webhook umumnya menggunakan HTTP request, terutama metode POST, dengan payload yang berisi informasi mengenai event. Format data yang digunakan sering kali berupa JSON, meskipun struktur request dan payload dapat berbeda sesuai layanan yang menyediakan webhook. Dengan mekanisme ini, aplikasi tidak perlu terus-menerus melakukan polling untuk memeriksa apakah terjadi perubahan.
Karena bekerja berdasarkan event, webhook dapat membantu mempercepat komunikasi antar sistem, mengurangi request yang tidak diperlukan, dan mengotomatisasi berbagai proses. Teknologi ini banyak digunakan dalam integrasi payment gateway, toko online, layanan developer, CRM, sistem notifikasi, hingga workflow automation.
Bagaimana Cara Kerja Webhook?
Cara kerja webhook sebenarnya cukup sederhana, tetapi melibatkan beberapa komponen penting. Secara umum, alurnya seperti berikut:
- Developer menentukan event yang ingin dipantau.
- Developer mendaftarkan URL endpoint penerima.
- Sistem sumber menunggu event terjadi.
- Event terjadi.
- Sistem sumber membuat payload.
- Sistem sumber mengirim HTTP request ke endpoint webhook.
- Server penerima memvalidasi request.
- Data webhook diproses.
- Server memberikan HTTP response kepada pengirim.
Contohnya pada sistem pembayaran. Ketika pelanggan menyelesaikan pembayaran:
Pembayaran berhasil → Payment Gateway → Webhook Endpoint → Server Toko → Update Status Pesanan.
Jadi, sistem toko tidak perlu terus bertanya: “Apakah pembayaran sudah berhasil?”
Sebaliknya, payment gateway akan memberitahukan sistem toko ketika event pembayaran terjadi.
Contoh Sederhana Request Webhook
Misalnya sebuah layanan mengirim webhook ketika pesanan berhasil dibayar:
POST /webhooks/payment HTTP/1.1
Host: example.com
Content-Type: application/json

{
  "event": "payment.success",
  "order_id": "ORD-10293",
  "amount": 250000,
  "status": "paid"
}
Server kemudian menerima data tersebut dan dapat menjalankan proses seperti:
- mengubah status pesanan menjadi
paid; - mengirim email konfirmasi;
- mengurangi stok;
- membuat invoice;
- mengirim notifikasi;
- atau meneruskan event ke sistem lain.
Komponen Utama dalam Webhook
Sebuah implementasi webhook biasanya melibatkan beberapa komponen.
| Komponen | Penjelasan |
|---|---|
| Event | Peristiwa yang memicu webhook |
| Webhook Provider | Sistem yang menghasilkan dan mengirim event |
| Endpoint URL | Alamat server yang menerima webhook |
| HTTP Request | Pesan yang dikirim provider ke endpoint |
| Payload | Data yang menjelaskan event |
| Header | Informasi tambahan seperti tipe konten atau signature |
| Secret/Signature | Mekanisme untuk memverifikasi keaslian request |
| Webhook Handler | Logika aplikasi yang memproses event |
| HTTP Response | Respons dari server penerima setelah request diproses |
Tidak semua layanan menggunakan struktur yang sama. Nama header, format signature, struktur payload, mekanisme retry, dan jenis event dapat berbeda-beda sesuai provider.
Apa Itu Webhook Endpoint?
Webhook endpoint adalah URL yang disiapkan oleh aplikasi penerima untuk menerima HTTP request dari layanan lain. Contohnya:
https://example.com/webhooks/paymentEndpoint tersebut dapat dibuat secara khusus untuk menerima event pembayaran. Ketika pembayaran berhasil, layanan pembayaran mengirimkan request ke URL tersebut. Dalam implementasi webhook GitHub, misalnya, pengguna menentukan Payload URL sebagai alamat tujuan pengiriman webhook dan dapat memilih event tertentu yang ingin diterima.
Endpoint webhook sebaiknya tidak hanya menerima request, tetapi juga melakukan beberapa pemeriksaan sebelum memproses data. Contohnya:
- Memeriksa metode HTTP.
- Memeriksa signature.
- Memvalidasi struktur payload.
- Memeriksa event ID.
- Mengecek apakah event sudah pernah diproses.
- Menyimpan event bila diperlukan.
- Menjalankan proses bisnis.
Apa Itu Webhook Payload?
Payload adalah data yang dikirim melalui webhook untuk menjelaskan event yang terjadi. Format payload yang paling umum adalah JSON karena mudah diproses oleh berbagai bahasa pemrograman. Contohnya:
{
  "event": "order.created",
  "id": "evt_12345",
  "timestamp": "2026-09-29T08:00:00Z",
  "data": {
    "order_id": "ORD-1001",
    "customer": "Budi",
    "total": 350000
  }
}
Struktur payload sebenarnya bergantung pada provider. Biasanya payload dapat berisi:
- jenis event;
- ID event;
- waktu event;
- ID objek;
- status;
- data objek;
- metadata;
- informasi tambahan lainnya.
Karena struktur payload berbeda-beda, developer perlu selalu mengacu pada dokumentasi provider sebelum membuat webhook handler.
Contoh Penggunaan Webhook
Webhook dapat digunakan dalam berbagai skenario karena konsepnya cukup umum.
1. Payment Gateway
Webhook sering digunakan dalam sistem pembayaran. Misalnya:
Pelanggan membayar → Payment Gateway menerima pembayaran → Webhook dikirim → Website memperbarui status transaksi
Dengan begitu, sistem toko dapat mengetahui perubahan status pembayaran tanpa harus melakukan pengecekan secara berkala. Contoh event:
payment.success
payment.failed
payment.expired
refund.created
2. GitHub dan CI/CD
Webhook juga banyak digunakan dalam proses pengembangan perangkat lunak. Misalnya developer melakukan push kode ke repository. Alurnya:
Developer
   ↓
Git Push
   ↓
Repository
   ↓
Webhook
   ↓
CI/CD Server
   ↓
Build & Test
   ↓
Deployment
GitHub mendukung webhook untuk berbagai event seperti push dan pull request. Event tersebut dapat digunakan untuk memicu tindakan pada sistem eksternal, termasuk pipeline CI/CD.
3. Notifikasi
Webhook dapat digunakan untuk menghubungkan sistem dengan layanan notifikasi. Contohnya:
Order Baru
    ↓
Webhook
    ↓
Notification Service
    ↓
Notifikasi Admin
Ketika pesanan baru dibuat, sistem dapat mengirim event ke layanan yang bertugas mengirim notifikasi.
4. Sinkronisasi Data
Webhook juga dapat digunakan untuk membantu sinkronisasi data antarsistem. Contohnya sebuah CRM terhubung dengan aplikasi lain. Ketika data pelanggan berubah:
Customer Updated
       ↓
Webhook
       ↓
Sistem CRM
       ↓
Sistem Eksternal
       ↓
Update Data
Namun, webhook tidak selalu harus menjadi satu-satunya mekanisme sinkronisasi. Untuk sistem penting, mekanisme rekonsiliasi atau pengecekan berkala dapat digunakan sebagai pelengkap jika terjadi kegagalan pengiriman.
5. Otomatisasi Workflow
Webhook juga banyak digunakan untuk menjalankan proses otomatis. Misalnya:
Formulir Berhasil Dikirim
        ↓
Webhook
        ↓
Automation Platform
        ↓
Simpan Data
        ↓
Kirim Email
        ↓
Update CRM
Dengan cara ini, satu event dapat memicu beberapa proses tanpa harus dilakukan secara manual.
Webhook vs API: Apa Bedanya?
Webhook dan API sering dianggap sama karena sama-sama digunakan untuk menghubungkan aplikasi. Padahal, mekanisme keduanya berbeda. Perbandingannya dapat dilihat pada tabel berikut.
| Aspek | API | Webhook |
|---|---|---|
| Mekanisme | Request/response | Event notification |
| Pemicu | Client meminta | Event terjadi |
| Arah komunikasi | Client → Server | Server sumber → Endpoint penerima |
| Pengambilan data | Client meminta data | Data dikirim oleh provider |
| Polling | Bisa diperlukan | Umumnya tidak diperlukan |
| Cocok untuk | Query dan operasi tertentu | Notifikasi event |
| Waktu informasi | Saat client melakukan request | Ketika event dikirim |
| Contoh | Mengambil data order | Memberi tahu order telah dibuat |
Webhook vs Polling
Selain API, webhook sering dibandingkan dengan polling. Polling merupakan metode ketika aplikasi penerima secara berkala meminta informasi kepada server. Misalnya aplikasi melakukan request setiap 30 detik:
Apakah ada order baru?
       ↓
Tidak ada

30 detik kemudian

Apakah ada order baru?
       ↓
Tidak ada

30 detik kemudian

Apakah ada order baru?
       ↓
Ada
Dengan webhook:
Order baru terjadi
       ↓
Server langsung mengirim webhook
       ↓
Aplikasi menerima event
Perbedaannya:
| Aspek | Polling | Webhook |
|---|---|---|
| Cara kerja | Client bertanya secara berkala | Server mengirim saat event terjadi |
| Request | Bisa banyak request yang tidak menghasilkan perubahan | Request dikirim ketika ada event |
| Respons terhadap event | Bergantung interval polling | Umumnya lebih cepat |
| Beban request | Dapat meningkat jika interval terlalu sering | Lebih event-driven |
| Infrastruktur | Lebih sederhana pada beberapa kasus | Membutuhkan endpoint penerima |
| Ketergantungan | Client harus terus melakukan polling | Provider harus dapat menjangkau endpoint |
| Cocok untuk | Data yang tidak membutuhkan notifikasi event langsung | Integrasi berbasis event |
Apa Keuntungan Menggunakan Webhook?
Webhook memiliki sejumlah manfaat yang membuatnya banyak digunakan dalam integrasi aplikasi.
- Mengurangi Polling yang Tidak Perlu
Aplikasi tidak perlu terus-menerus bertanya kepada server apakah terjadi perubahan. Hal ini dapat mengurangi request yang sebenarnya tidak menghasilkan data baru.
- Respons Lebih Cepat terhadap Event
Karena event dikirim ketika terjadi, aplikasi penerima dapat merespons perubahan tanpa menunggu siklus polling berikutnya. Namun, webhook tetap bukan berarti selalu real-time secara absolut. Ada waktu yang diperlukan untuk menghasilkan event, mengirim request, jaringan, dan memproses data.
- Cocok untuk Arsitektur Event-Driven
Webhook sangat sesuai untuk aplikasi yang menggunakan pendekatan berbasis event.
Contohnya:
Event
 ↓
Webhook
 ↓
Service
 ↓
Queue
 ↓
Worker
 ↓
Business Process- Mempermudah Integrasi
Sistem yang berbeda dapat berkomunikasi tanpa harus memiliki akses langsung ke database satu sama lain. Cukup tersedia endpoint yang dapat menerima event sesuai format yang disepakati.
- Mendukung Otomatisasi
Satu event dapat digunakan sebagai pemicu berbagai proses otomatis. Contohnya:
Pembayaran Berhasil
       ↓
Webhook
       ├── Update Order
       ├── Update Inventory
       ├── Generate Invoice
       └── Send Notification
Apa Kekurangan Webhook?
Meskipun bermanfaat, webhook juga memiliki beberapa tantangan.
- Endpoint Harus Dapat Diakses
Jika provider harus mengirim request ke server penerima melalui internet, endpoint harus dapat dijangkau sesuai persyaratan provider. Server yang sedang down, konfigurasi firewall yang salah, DNS bermasalah, atau SSL yang tidak valid dapat menyebabkan delivery gagal.
- Request Bisa Gagal
Kegagalan jaringan dapat menyebabkan webhook tidak sampai atau provider mencoba mengirimkannya kembali. Karena itu, sistem penerima perlu dirancang untuk menangani retry dan duplikasi.
- Event Bisa Diterima Lebih dari Sekali
Sistem webhook yang melakukan retry dapat mengirim event yang sama kembali. Karena itu, handler sebaiknya bersifat idempotent, yaitu pemrosesan ulang event yang sama tidak menghasilkan efek samping yang tidak diinginkan. Dokumentasi dan panduan webhook modern juga menekankan penggunaan event ID atau idempotency key untuk menangani kondisi tersebut.
- Masalah Urutan Event
Dalam sistem terdistribusi, event tidak selalu aman untuk diasumsikan tiba dalam urutan tertentu. Misalnya:
order.created
order.paid
order.shipped
Secara logis urutannya demikian, tetapi sistem penerima sebaiknya tidak menganggap bahwa delivery pasti selalu datang sesuai urutan tersebut.
- Keamanan Harus Diperhatikan
Webhook merupakan endpoint yang menerima request dari luar. Jika tidak dilindungi dengan benar, endpoint dapat menjadi target request palsu atau penyalahgunaan.
Bagaimana Cara Mengamankan Webhook?
Keamanan merupakan salah satu bagian penting dalam implementasi webhook.
1. Gunakan HTTPS
Webhook sebaiknya dikirim melalui HTTPS agar data terenkripsi selama transmisi. Contohnya:
https://example.com/webhooks/paymentbukan:
http://example.com/webhooks/payment2. Verifikasi Signature
Provider dapat memberikan signature pada request menggunakan secret tertentu. Server penerima kemudian menghitung dan memverifikasi signature tersebut sebelum mempercayai payload.
Salah satu pendekatan umum adalah HMAC dengan secret key. Standard Webhooks juga mendokumentasikan signature berbasis HMAC sebagai salah satu metode umum untuk memverifikasi keaslian webhook. Secara sederhana:
Payload + Secret
       ↓
Signature
       ↓
Dikirim bersama request
       ↓
Server menghitung signature
       ↓
Signature cocok?
   ├── Ya → Proses
   └── Tidak → Tolak
Detail mekanisme signature tetap harus mengikuti dokumentasi provider karena setiap layanan dapat memiliki format dan algoritma yang berbeda.
3. Validasi Payload
Jangan langsung mempercayai seluruh data yang diterima. Validasi antara lain:
- tipe event;
- struktur JSON;
- tipe data;
- ID objek;
- nilai yang diizinkan;
- timestamp;
- ukuran payload.
4. Gunakan Event ID untuk Deduplicasi
Simpan ID event yang sudah diproses. Misalnya:
event_id = evt_12345Jika event yang sama datang kembali:
evt_12345 → sudah diproses → jangan proses ulangPendekatan tersebut membantu mencegah transaksi atau tindakan yang sama dijalankan berkali-kali.
5. Lindungi Secret
Secret webhook sebaiknya tidak ditulis langsung di source code atau dimasukkan ke repository. Gunakan:
- environment variables;
- secret manager;
- vault;
- atau sistem pengelolaan credential lainnya.
Secret juga sebaiknya tidak dicetak ke log.
6. Pertimbangkan Replay Protection
Signature yang valid tidak selalu berarti request tersebut merupakan delivery baru. Jika seseorang memperoleh request yang valid lalu mengirimkannya kembali, aplikasi berpotensi memproses event tersebut lagi. Karena itu, timestamp dan event ID dapat digunakan sebagai bagian dari mekanisme pencegahan replay attack.
Apa Itu Idempotency pada Webhook?
Idempotency adalah kemampuan sistem untuk memproses request yang sama lebih dari satu kali tanpa menghasilkan efek samping yang tidak semestinya. Misalnya webhook pembayaran dikirim dua kali:
payment.success
       ↓
Request 1 → Proses pembayaran
Request 2 → Event sama
Sistem yang tidak idempotent mungkin melakukan proses bisnis dua kali. Misalnya:
Request 1 → Kirim invoice
Request 2 → Kirim invoice lagi
Sementara sistem yang dirancang dengan idempotency dapat mendeteksi bahwa event tersebut sudah diproses:
Request 1 → Proses
Request 2 → Deteksi event sudah diproses → Abaikan
Mengapa Webhook Membutuhkan Retry?
Pengiriman webhook dapat mengalami kegagalan karena berbagai faktor. Misalnya:
- server penerima sedang down;
- timeout;
- gangguan jaringan;
- DNS bermasalah;
- endpoint mengembalikan error;
- deployment sedang berlangsung.
Provider biasanya dapat mencoba mengirim kembali webhook yang gagal, tetapi mekanisme retry berbeda-beda pada setiap layanan. Karena itu, jangan mengasumsikan semua provider memiliki jumlah retry, interval, atau status error yang sama.
Pada sisi penerima, webhook sebaiknya dirancang agar aman ketika menerima delivery ulang. Beberapa dokumentasi webhook secara eksplisit menggunakan pola at-least-once delivery, sehingga receiver perlu toleran terhadap duplikasi.
Mengapa Webhook Sebaiknya Tidak Memproses Pekerjaan Berat Secara Langsung?
Salah satu kesalahan umum adalah melakukan seluruh proses bisnis di dalam HTTP request webhook. Misalnya:
Webhook masuk
   ↓
Validasi
   ↓
Update database
   ↓
Generate PDF
   ↓
Kirim email
   ↓
Kirim WhatsApp
   ↓
Update CRM
   ↓
Response
Jika proses tersebut membutuhkan waktu lama, provider dapat menganggap endpoint tidak merespons dengan baik dan melakukan retry. Pendekatan yang lebih baik adalah memisahkan penerimaan event dari pemrosesan berat:
Webhook
   ↓
Validasi
   ↓
Simpan Event / Masukkan Queue
   ↓
Response 2xx
   ↓
Worker
   ↓
Proses Bisnis
Beberapa dokumentasi webhook merekomendasikan pemrosesan secara asynchronous dan memberikan respons 2xx setelah payload diterima dengan baik, sehingga pekerjaan berat dapat dilakukan di luar request utama.
Namun, waktu tepat untuk mengirim respons sukses perlu mengikuti kontrak provider dan desain reliability yang digunakan. Jangan mengembalikan sukses sebelum event setidaknya tersimpan secara aman jika sistem membutuhkan jaminan bahwa event tidak hilang.
Contoh Alur Webhook pada Website Toko Online
Misalnya sebuah toko online terhubung dengan payment gateway.
Tanpa Webhook
Website
   ↓
Tanya status pembayaran
   ↓
Payment Gateway
   ↓
Belum selesai
   ↓
Tunggu
   ↓
Tanya lagi
Website harus melakukan pengecekan secara berkala.
Dengan Webhook
Customer
   ↓
Melakukan pembayaran
   ↓
Payment Gateway
   ↓
Pembayaran berhasil
   ↓
Webhook
   ↓
Website
   ↓
Update status pesanan
Webhook menjadi mekanisme pemberitahuan ketika status transaksi berubah.
Contoh Implementasi Webhook Sederhana
Misalnya aplikasi memiliki endpoint:
POST /webhooks/orderPayload yang diterima:
{
  "id": "evt_1001",
  "type": "order.created",
  "data": {
    "order_id": "ORD-1001",
    "total": 500000
  }
}
Logika sederhananya:
Terima request
      ↓
Verifikasi signature
      ↓
Validasi payload
      ↓
Cek event ID
      ↓
Sudah diproses?
   ├── Ya → Abaikan
   └── Tidak
          ↓
      Simpan event
          ↓
      Masukkan queue
          ↓
        Response
Worker kemudian dapat memproses:
Queue
  ↓
Update database
  ↓
Kirim notifikasi
  ↓
Update sistem lain
Struktur tersebut lebih mudah dikembangkan dibandingkan menempatkan seluruh proses di endpoint webhook.
Kapan Sebaiknya Menggunakan Webhook?
Webhook cocok digunakan ketika aplikasi perlu mengetahui perubahan atau event dari sistem lain tanpa melakukan polling terus-menerus. Beberapa kondisi yang sesuai antara lain:
- status pembayaran berubah;
- pesanan baru dibuat;
- repository menerima push;
- pull request dibuat;
- pelanggan baru terdaftar;
- data tertentu diperbarui;
- proses asynchronous selesai;
- sistem eksternal menghasilkan event;
- workflow otomatis perlu dipicu.
Sebaliknya, webhook kurang cocok apabila:
- provider tidak menyediakan mekanisme webhook;
- penerima tidak dapat menyediakan endpoint;
- kebutuhan sebenarnya adalah mengambil data secara bebas berdasarkan query;
- sistem membutuhkan rekonsiliasi data secara berkala;
- event tidak cocok direpresentasikan sebagai notifikasi.
Dalam praktiknya, webhook dan API sering digunakan bersama, bukan sebagai teknologi yang saling menggantikan.
Webhook dan API Bisa Digunakan Bersamaan
Salah satu pola yang umum adalah menggunakan webhook sebagai pemicu dan API sebagai sumber data tambahan. Contohnya:
Event terjadi
     ↓
Webhook dikirim
     ↓
Aplikasi menerima event
     ↓
Mendapatkan ID objek
     ↓
Memanggil API
     ↓
Mengambil data terbaru
     ↓
Memproses
Misalnya webhook hanya memberi tahu:
{
  "event": "order.updated",
  "order_id": "ORD-1001"
}
Aplikasi kemudian menggunakan API untuk mengambil detail order terbaru. Pendekatan ini berguna ketika payload webhook tidak menyediakan seluruh data yang dibutuhkan aplikasi.
Tantangan yang Sering Terjadi pada Webhook
Berikut beberapa masalah yang cukup umum.
| Masalah | Kemungkinan Penyebab | Solusi Awal |
|---|---|---|
| Webhook tidak diterima | URL salah atau server tidak dapat dijangkau | Periksa endpoint dan konektivitas |
| Status 401/403 | Autentikasi atau signature gagal | Periksa credential dan konfigurasi signature |
| Status 404 | Endpoint tidak ditemukan | Periksa routing URL |
| Status 500 | Error pada server penerima | Periksa application log |
| Timeout | Proses terlalu lama | Gunakan queue/asynchronous processing |
| Event masuk dua kali | Retry atau duplicate delivery | Gunakan idempotency |
| Signature tidak cocok | Secret atau proses verifikasi salah | Periksa raw body dan konfigurasi signature |
| Event hilang | Delivery gagal atau event tidak tersimpan | Gunakan delivery log dan mekanisme rekonsiliasi |
| Event tidak berurutan | Sistem terdistribusi | Jangan bergantung pada urutan delivery |
| Payload tidak dikenali | Struktur provider berubah | Validasi dan versioning payload |
Praktik Terbaik dalam Menggunakan Webhook
Agar implementasi webhook lebih aman dan dapat diandalkan, beberapa praktik berikut dapat diterapkan.
- Gunakan HTTPS
Pastikan endpoint webhook menggunakan HTTPS dengan sertifikat yang valid.
- Verifikasi Signature
Jangan menganggap request berasal dari provider hanya karena request masuk ke endpoint.
- Validasi Payload
Periksa struktur dan nilai data sebelum diproses.
- Gunakan Idempotency
Simpan event ID atau identifier lain untuk mencegah pemrosesan ganda.
- Simpan Log Delivery
Catat informasi penting seperti:
-
- event ID;
- event type;
- timestamp;
- status pemrosesan;
- response;
- error.
Hindari mencatat secret atau data sensitif secara sembarangan.
- Gunakan Queue untuk Proses Berat
Penerimaan webhook sebaiknya dipisahkan dari pekerjaan yang membutuhkan waktu lama.
- Siapkan Retry Handling
Anggap delivery dapat gagal dan event dapat diterima lebih dari satu kali.
- Gunakan Dead-Letter Mechanism jika Diperlukan
Event yang terus gagal diproses dapat dipindahkan ke tempat khusus untuk diperiksa dan diproses ulang.
- Monitor Webhook
Pantau:
-
- jumlah delivery;
- error rate;
- latency;
- retry;
- event yang gagal;
- queue backlog.
- Dokumentasikan Event
Jika membangun webhook sendiri, dokumentasikan:
-
- endpoint;
- event type;
- payload;
- signature;
- response;
- error code;
- retry policy;
- versioning.
Kesimpulan
Webhook membantu aplikasi saling terhubung dan bertukar informasi secara otomatis ketika suatu event terjadi. Dengan dukungan keamanan, validasi, dan pengelolaan event yang tepat, webhook dapat membuat proses integrasi menjadi lebih cepat dan efisien.
Ingin memahami lebih banyak tentang teknologi website, hosting, cloud, dan perkembangan digital? Jelajahi artikel teknologi lainnya di Blog Hosteko dan temukan berbagai informasi praktis yang dapat membantu mengembangkan website serta infrastruktur digital Anda.