Waspada Quishing! Modus Penipuan QR Code yang Jarang Disadari
QR code kini banyak digunakan untuk berbagai keperluan, mulai dari melakukan pembayaran, membuka menu restoran, mengakses situs web, hingga mengunduh aplikasi. Penggunaannya yang praktis membuat orang dapat mengakses informasi hanya dengan memindai kode menggunakan kamera ponsel.
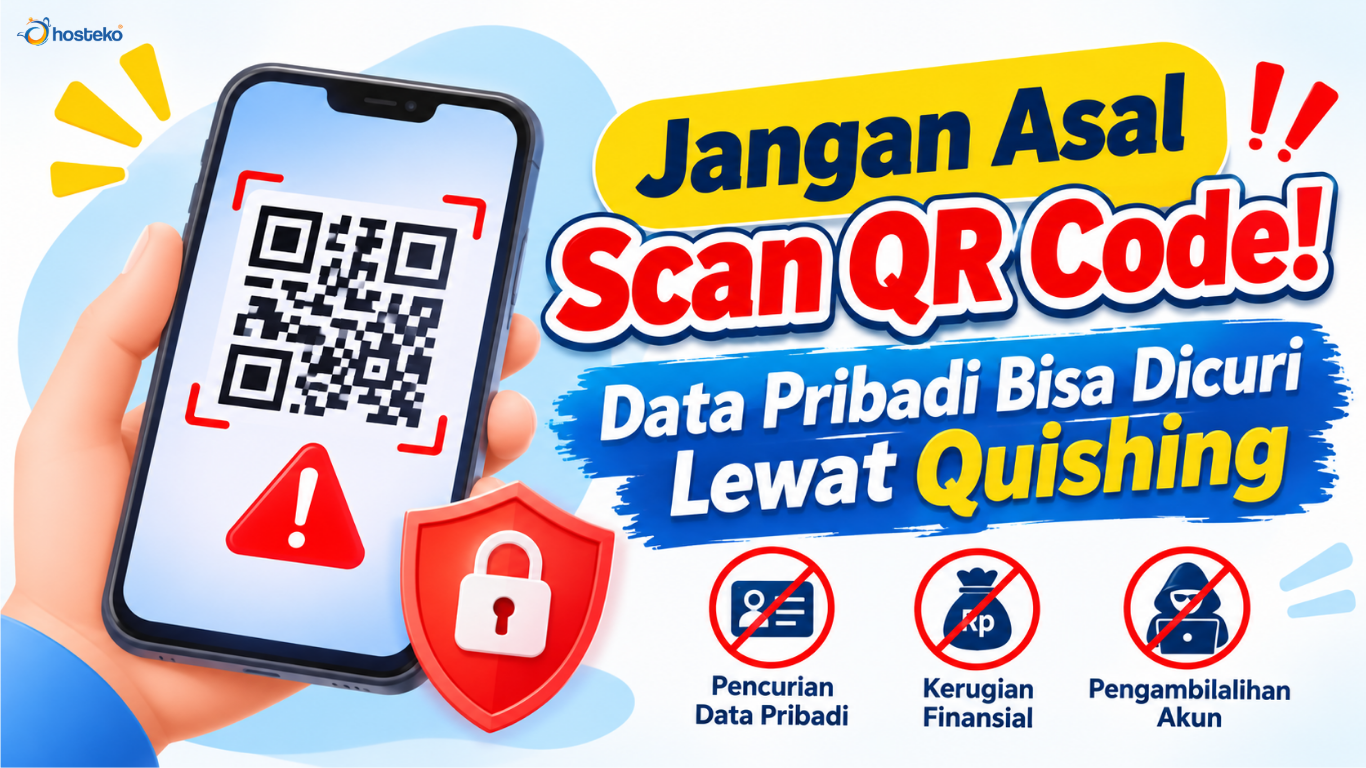
Namun, di balik kemudahannya, QR code juga dapat dimanfaatkan oleh pelaku kejahatan siber untuk mencuri data pribadi, mengambil alih akun, atau mengarahkan korban ke situs web berbahaya. Modus penipuan ini dikenal sebagai quishing, yaitu teknik phishing yang memanfaatkan QR code sebagai sarana untuk mengelabui korban.
Bahaya quishing sering kali sulit dikenali karena pengguna tidak dapat melihat alamat situs tujuan hanya dari tampilan QR code. Akibatnya, seseorang bisa saja membuka situs palsu dan memasukkan informasi sensitif tanpa menyadari bahwa dirinya sedang menjadi target penipuan.
Oleh karena itu, penting untuk memahami apa itu quishing, bagaimana cara kerjanya, serta langkah-langkah yang dapat dilakukan untuk menghindari serangan ini.
Apa Itu Quishing?
Quishing adalah bentuk serangan phishing yang menggunakan QR code untuk mengarahkan korban ke situs web palsu, halaman login tiruan, atau layanan berbahaya lainnya. Istilah ini berasal dari gabungan kata QR code dan phishing.
Pada serangan phishing biasa, pelaku umumnya menggunakan email, pesan teks, atau tautan palsu untuk menipu korban. Sementara itu, dalam quishing, pelaku menyisipkan tautan berbahaya ke dalam QR code agar korban lebih mudah diarahkan ke halaman yang telah disiapkan.
Sebagai contoh, seseorang menerima email yang mengatasnamakan bank dan meminta konfirmasi akun melalui QR code. Setelah memindainya, korban diarahkan ke situs yang menyerupai situs resmi bank tersebut. Jika korban memasukkan nama pengguna, kata sandi, atau kode OTP, informasi itu dapat dicuri oleh pelaku.
Quishing tidak selalu dilakukan melalui email. QR code berbahaya juga dapat disebarkan melalui poster, brosur, stiker di tempat umum, dokumen digital, media sosial, hingga pesan instan.
Hal yang perlu dipahami adalah QR code pada dasarnya bukan sesuatu yang berbahaya. Risiko muncul ketika kode tersebut mengarahkan pengguna ke tujuan yang dibuat untuk menipu, mencuri informasi, atau melakukan tindakan yang merugikan.
Bagaimana Cara Kerja Serangan Quishing?
Serangan quishing memanfaatkan QR code untuk mengarahkan korban ke situs web palsu atau layanan berbahaya. Pelaku biasanya menggunakan rekayasa sosial, seperti pesan tentang akun bermasalah, tagihan tertunda, atau hadiah menarik, agar korban tertarik memindai kode tersebut tanpa memeriksa keamanannya terlebih dahulu.
Prosesnya dimulai ketika pelaku membuat QR code yang berisi tautan menuju situs palsu, seperti halaman login atau portal pembayaran. Kode tersebut kemudian disebarkan melalui email, WhatsApp, media sosial, atau ditempelkan pada poster dan stiker di tempat umum. Untuk meyakinkan korban, pelaku dapat menggunakan nama dan tampilan yang menyerupai layanan resmi.
Ketika QR code dipindai, perangkat akan menampilkan atau membuka alamat tujuan yang tersimpan di dalamnya. Jika korban tidak memeriksa URL dan langsung mengikuti instruksi pada halaman tersebut, ia berisiko diarahkan ke situs yang dibuat untuk mencuri informasi. Pelaku dapat meminta korban memasukkan alamat email, kata sandi, data pembayaran, atau kode verifikasi dengan alasan melakukan konfirmasi akun.
Informasi yang berhasil diperoleh kemudian dapat digunakan untuk mengakses akun tanpa izin, melakukan transaksi ilegal, atau menjalankan penipuan lanjutan. Dalam beberapa kasus, QR code juga mengarahkan korban untuk mengunduh aplikasi berbahaya atau memberikan izin akses yang tidak semestinya. Oleh karena itu, memindai QR code tidak selalu berarti perangkat telah diserang, tetapi membuka tautan dan mengikuti instruksi tanpa verifikasi dapat meningkatkan risiko keamanan digital.
Bahaya Quishing yang Perlu Diwaspadai
Quishing dapat menimbulkan berbagai kerugian, mulai dari pencurian informasi hingga penyalahgunaan akun. Berikut beberapa risiko yang perlu diwaspadai.
1. Pencurian Data Pribadi
Situs palsu dapat meminta informasi seperti nama lengkap, alamat email, nomor telepon, atau data identitas. Informasi tersebut berpotensi disalahgunakan untuk penipuan atau pencurian identitas.
2. Pencurian Username dan Kata Sandi
Halaman login palsu dapat meniru layanan email, media sosial, atau perbankan untuk mencuri kredensial pengguna. Jika kata sandi yang sama digunakan pada beberapa akun, risiko penyalahgunaan dapat meluas.
3. Pengambilalihan Akun
Data login yang dicuri dapat digunakan untuk mengakses akun tanpa izin, mengubah pengaturan, atau menyamar sebagai pemilik akun. Akun email yang dikuasai juga dapat dimanfaatkan untuk mengambil alih akun lain.
4. Kerugian Finansial
QR code berbahaya dapat mengarahkan korban ke halaman pembayaran palsu atau meminta transfer ke rekening tertentu. Akibatnya, korban berisiko kehilangan uang atau mengalami penyalahgunaan data pembayaran.
5. Pemasangan Aplikasi Berbahaya
QR code dapat mengarahkan pengguna ke situs unduhan aplikasi yang tidak tepercaya. Jika aplikasi tersebut dipasang, perangkat berisiko terpapar malware atau penyalahgunaan izin akses.
6. Penyalahgunaan Data Perusahaan
Quishing dapat mencuri kredensial karyawan untuk mengakses email, penyimpanan cloud, atau sistem internal perusahaan. Dampaknya dapat berupa kebocoran data, gangguan operasional, dan peningkatan biaya penanganan insiden keamanan.
Contoh Modus Quishing yang Sering Digunakan
Pelaku quishing dapat menggunakan berbagai skenario untuk membuat QR code berbahaya terlihat meyakinkan. Beberapa modus berikut perlu diwaspadai.
| Modus quishing | Cara pelaku menipu | Risiko bagi korban |
|---|---|---|
| Email pemberitahuan akun | Mengirim pesan yang mengklaim akun perlu diverifikasi melalui QR code | Pencurian username dan kata sandi |
| Tagihan atau pembayaran palsu | Mengarahkan korban ke halaman pembayaran yang menyerupai layanan resmi | Kehilangan uang atau penyalahgunaan data pembayaran |
| Hadiah dan promosi | Menawarkan hadiah, voucher, atau diskon dengan syarat memindai kode | Pencurian data atau pengalihan ke situs berbahaya |
| QR code pada poster atau stiker | Menempelkan kode palsu di atas kode resmi atau pada lokasi publik | Pengguna diarahkan ke situs yang tidak tepercaya |
| Dokumen dan undangan digital | Menyisipkan QR code dalam dokumen atau undangan yang dibagikan | Pencurian akun atau akses ke halaman berbahaya |
| Verifikasi akun kerja | Mengaku sebagai tim IT dan meminta karyawan memindai kode | Pengambilalihan akun perusahaan |
| QR code untuk mengunduh aplikasi | Mengarahkan pengguna ke halaman unduhan yang tidak resmi | Pemasangan aplikasi berbahaya |
Modus tersebut dapat berubah mengikuti kebiasaan pengguna dan layanan digital yang sedang populer. Oleh karena itu, jangan hanya mengandalkan tampilan QR code atau nama pihak yang dicantumkan dalam pesan. Periksa juga sumber, konteks, dan tujuan tautan sebelum melanjutkan.
Ciri-Ciri QR Code yang Berpotensi Berbahaya
QR code yang terlihat normal belum tentu aman karena dapat mengarahkan pengguna ke situs palsu atau layanan berbahaya. Berikut beberapa ciri yang perlu diwaspadai.
- Sumber QR Code Tidak Jelas
QR code dari akun anonim, pesan tidak dikenal, atau poster tanpa identitas penerbit yang jelas perlu diperiksa sebelum dipindai. Pastikan kode benar-benar berasal dari pihak resmi.
- Pesan yang Menyertai Kode Terlalu Mendesak
Pesan yang mengancam pemblokiran akun, meminta pembayaran segera, atau menawarkan hadiah dengan batas waktu singkat dapat menjadi upaya untuk membuat korban bertindak tanpa berpikir panjang.
- Alamat Situs Tidak Sesuai
Periksa URL yang muncul setelah pemindaian. Waspadai nama domain yang salah eja, memiliki tambahan karakter mencurigakan, atau menyerupai alamat situs resmi.
- Meminta Informasi Sensitif
Berhati-hatilah jika halaman meminta kata sandi, PIN, kode OTP, atau data keuangan tanpa alasan yang jelas. Pastikan keaslian situs sebelum memasukkan informasi tersebut.
- QR Code Tampak Ditimpa atau Ditempel Ulang
QR code berupa stiker yang menutupi kode asli atau terlihat berbeda dari materi di sekitarnya patut dicurigai. Periksa keasliannya kepada pengelola lokasi sebelum memindai.
- Mengarahkan ke Unduhan atau Meminta Izin Berlebihan
Waspadai QR code yang mengarahkan ke unduhan dari sumber tidak dikenal atau meminta izin perangkat yang tidak relevan. Unduh aplikasi hanya melalui sumber resmi dan periksa izin aksesnya.
Penting: Tidak ada satu ciri yang dapat memastikan QR code berbahaya. Periksa sumber kode, alamat tujuan, dan permintaan yang muncul sebelum melanjutkan.
Cara Mencegah Serangan Quishing
Serangan quishing dapat dicegah dengan lebih teliti saat memindai QR code dan memeriksa tautan yang dituju. Berikut beberapa langkah untuk mengurangi risiko penipuan.
Periksa Sumber QR Code
Pastikan QR code berasal dari sumber tepercaya. Jika ditemukan di tempat umum, periksa apakah kode terlihat telah ditimpa stiker atau diganti. Jika ragu, konfirmasikan kepada pengelola lokasi.
Periksa URL Sebelum Membuka Tautan
Perhatikan alamat situs yang muncul setelah pemindaian. Waspadai domain dengan salah eja atau karakter mencurigakan. Jika tidak yakin, akses situs resmi melalui browser atau aplikasi yang sudah terverifikasi.
Hindari QR Code dari Pesan Mencurigakan
Jangan terburu-buru memindai kode dari email atau pesan yang meminta tindakan segera. Verifikasi informasi melalui saluran resmi, terutama jika pesan mengatasnamakan bank atau instansi tertentu.
Lindungi Informasi Sensitif
Jangan memasukkan kata sandi, PIN, kode OTP, atau data keuangan pada situs yang belum terverifikasi. Pastikan halaman benar-benar milik layanan resmi sebelum memberikan informasi pribadi.
Gunakan Pemindai QR Code Tepercaya
Manfaatkan fitur pemindaian bawaan kamera atau aplikasi tepercaya yang menampilkan alamat tujuan. Hindari aplikasi pemindai dari sumber tidak dikenal dan tetap periksa tautan sebelum membukanya.
Perbarui Sistem dan Aplikasi
Perbarui sistem operasi serta aplikasi secara berkala untuk memperbaiki celah keamanan. Unduh aplikasi hanya melalui toko aplikasi resmi dan hindari memasang file dari tautan yang mencurigakan.
Aktifkan Autentikasi Multifaktor
Gunakan autentikasi multifaktor (MFA) untuk menambahkan perlindungan pada akun. Jika tersedia, pertimbangkan passkey atau aplikasi autentikator. Jangan menyetujui permintaan login yang tidak Anda lakukan sendiri.
Tingkatkan Kesadaran Keamanan Digital
Biasakan memeriksa sumber QR code, alamat situs, dan permintaan yang muncul setelah pemindaian. Memahami cara kerja quishing dapat membantu pengguna mengenali tanda penipuan dan mengambil keputusan yang lebih aman saat beraktivitas secara digital.
Apa yang Harus Dilakukan Jika Terlanjur Memindai QR Code Palsu?
Memindai QR code mencurigakan tidak selalu berarti perangkat telah diretas. Namun, jika telanjur membuka tautan atau memberikan informasi pribadi, segera lakukan langkah berikut untuk mengurangi risiko.
1. Tutup Halaman Mencurigakan
Segera tutup situs yang tidak dikenal dan jangan mengisi formulir, mengunduh file, atau memberikan izin yang mencurigakan. Jika hanya memindai QR code tanpa melakukan tindakan lain, tetap periksa aktivitas perangkat untuk memastikan tidak ada hal yang tidak wajar.
2. Ganti Kata Sandi
Jika kata sandi telah dimasukkan ke situs palsu, segera ubah melalui situs atau aplikasi resmi. Ganti juga kata sandi akun lain yang menggunakan kombinasi serupa, terutama akun email dan layanan keuangan.
3. Amankan Akun dan Periksa Aktivitas Login
Periksa riwayat login, perangkat yang terhubung, dan aktivitas akun. Keluarkan sesi yang tidak dikenal serta aktifkan autentikasi multifaktor jika tersedia. Jika akun tidak dapat diakses, gunakan prosedur pemulihan resmi.
4. Hubungi Bank Jika Ada Risiko Finansial
Jika data perbankan telah diberikan atau terdapat transaksi mencurigakan, segera hubungi bank melalui saluran resmi. Mintalah bantuan untuk mengamankan rekening, memblokir kartu jika diperlukan, dan menindaklanjuti transaksi yang tidak sah.
5. Periksa Keamanan Perangkat
Jika telanjur mengunduh aplikasi atau file dari tautan tersebut, periksa aplikasi yang terpasang dan jalankan pemindaian keamanan menggunakan alat tepercaya. Hapus aplikasi mencurigakan dan cari bantuan profesional jika perangkat menunjukkan aktivitas yang tidak wajar.
6. Laporkan Penipuan
Simpan bukti berupa tangkapan layar, alamat situs, dan pesan terkait. Laporkan QR code atau pesan tersebut kepada pihak yang namanya dicatut, penyedia layanan terkait, atau pihak berwenang jika terdapat dugaan penipuan maupun kerugian finansial.
Perbedaan Quishing dan Phishing Biasa
Quishing merupakan bagian dari phishing. Perbedaan utamanya terletak pada media yang digunakan untuk mengarahkan korban ke tujuan berbahaya.
| Aspek | Phishing biasa | Quishing |
|---|---|---|
| Media utama | Tautan dalam email, pesan, atau situs palsu | QR code yang berisi tautan atau informasi berbahaya |
| Cara penyebaran | Email, SMS, pesan instan, dan media sosial | Email, pesan instan, poster, stiker, dokumen, dan media fisik lainnya |
| Cara korban diarahkan | Mengeklik tautan atau mengikuti instruksi | Memindai QR code, kemudian membuka tujuan yang ditampilkan |
| Tantangan utama | Mengenali tautan dan pesan palsu | Mengetahui tujuan QR code sebelum membuka tautannya |
| Risiko | Pencurian data, pengambilalihan akun, dan kerugian finansial | Risiko yang serupa, termasuk kemungkinan pengunduhan file berbahaya |
Keduanya sama-sama memanfaatkan kepercayaan dan kelengahan pengguna. Karena itu, perlindungan terhadap quishing pada dasarnya tetap membutuhkan kebiasaan yang sama seperti menghadapi phishing, yaitu memverifikasi sumber dan tidak memberikan informasi sensitif kepada pihak yang belum terkonfirmasi.
Cara Mengantisipasi Quishing di Lingkungan Perusahaan
Quishing tidak hanya menjadi ancaman bagi pengguna individu, tetapi juga bagi organisasi yang mengandalkan email, layanan cloud, dan aplikasi digital dalam kegiatan operasionalnya.
Perusahaan perlu menerapkan langkah pencegahan yang melibatkan teknologi, kebijakan, dan kesadaran karyawan.
Memberikan Edukasi Keamanan kepada Karyawan
Karyawan perlu memahami cara mengenali QR code mencurigakan, memeriksa alamat situs, dan melaporkan pesan yang tidak biasa. Edukasi dapat dilakukan melalui pelatihan keamanan informasi atau simulasi phishing yang dirancang secara terkontrol.
Tujuannya bukan sekadar menghindari pemindaian QR code, melainkan membangun kebiasaan memverifikasi permintaan sebelum melakukan tindakan yang berisiko.
Memperkuat Keamanan Email dan Perangkat
Perusahaan dapat menggunakan sistem penyaringan email untuk membantu mendeteksi pesan mencurigakan, serta menerapkan perlindungan endpoint pada perangkat yang digunakan untuk mengakses sistem perusahaan.
Pembaruan keamanan perlu dilakukan secara berkala. Perusahaan juga sebaiknya menerapkan autentikasi multifaktor dan membatasi akses berdasarkan kebutuhan pekerjaan agar pencurian satu akun tidak langsung membuka akses ke seluruh sistem.
Menerapkan Kebijakan Penggunaan QR Code
QR code yang digunakan untuk pembayaran, registrasi, atau akses informasi perusahaan perlu dikelola dengan baik. Pastikan kode berasal dari sumber resmi, tautannya mengarah ke domain yang benar, dan perubahan pada materi fisik diperiksa secara berkala.
Untuk QR code yang ditempatkan di ruang publik, perusahaan dapat melakukan inspeksi rutin guna mendeteksi stiker atau kode pengganti yang mencurigakan.
Menyiapkan Prosedur Pelaporan Insiden
Perusahaan perlu menyediakan saluran yang mudah digunakan untuk melaporkan QR code mencurigakan atau dugaan pencurian akun.
Tim terkait harus mengetahui langkah yang perlu dilakukan, mulai dari memverifikasi laporan, mengamankan akun yang terdampak, memeriksa aktivitas sistem, hingga mendokumentasikan insiden. Prosedur yang jelas membantu perusahaan merespons ancaman lebih cepat dan mengurangi dampak terhadap operasional.
Kesimpulan
Quishing merupakan salah satu bentuk serangan phishing yang memanfaatkan QR code untuk mengarahkan korban ke situs palsu, mencuri informasi sensitif, atau melakukan tindakan yang merugikan. Modus ini perlu diwaspadai karena QR code dapat ditemukan di berbagai tempat, mulai dari email dan pesan instan hingga poster serta fasilitas umum.
Untuk menghindarinya, jangan sembarangan memindai QR code dari sumber yang tidak jelas. Periksa alamat tujuan sebelum membuka tautan, verifikasi permintaan yang mencurigakan melalui saluran resmi, dan jangan memasukkan informasi sensitif tanpa memastikan keaslian situs.
Selain itu, gunakan kata sandi yang kuat dan unik, aktifkan autentikasi multifaktor, serta perbarui perangkat secara berkala. Jika terlanjur memberikan informasi kepada situs palsu, segera amankan akun dan hubungi penyedia layanan terkait.
Keamanan digital tidak hanya bergantung pada teknologi, tetapi juga pada kebiasaan pengguna dalam mengambil keputusan. Dengan memahami bahaya quishing dan menerapkan langkah pencegahan yang tepat, risiko penipuan melalui QR code dapat dikurangi.
Untuk memahami lebih banyak tentang cybersecurity, keamanan website, hosting, cloud, dan perkembangan teknologi digital, simak berbagai artikel informatif lainnya di Blog Hosteko.