Mengenal Email Security: Cara Melindungi Email dari Phishing dan Pencurian Data
Email masih menjadi salah satu sarana komunikasi penting bagi individu maupun organisasi. Selain digunakan untuk bertukar pesan, email juga sering digunakan untuk mengirim dokumen, menerima informasi transaksi, melakukan reset password, hingga mengakses berbagai layanan digital.
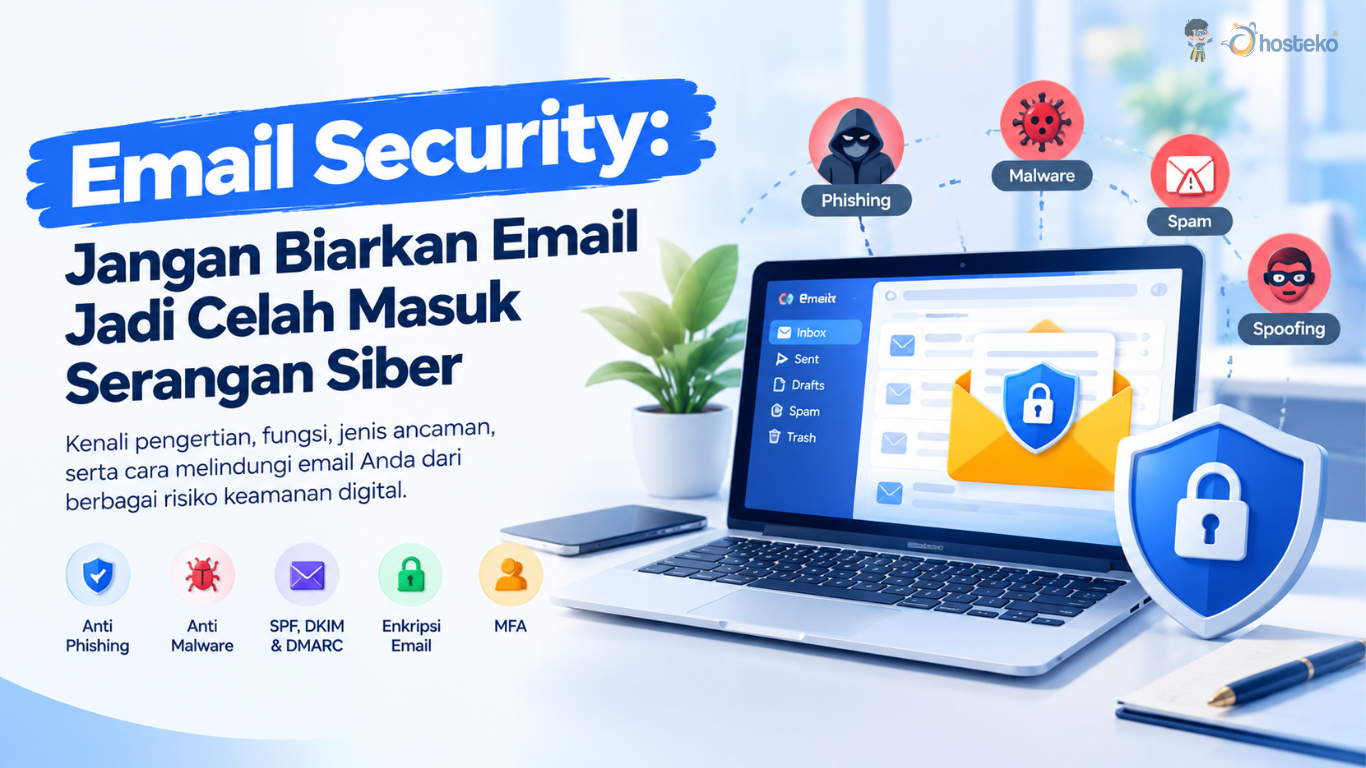
Karena menyimpan dan membawa informasi penting, email menjadi salah satu target yang menarik bagi penyerang. Ancaman seperti phishing, malware, spoofing, spam, pencurian akun, dan kebocoran data dapat terjadi ketika sistem email tidak memiliki perlindungan yang memadai.
Di sinilah email security berperan. Email security tidak hanya berkaitan dengan penggunaan password yang kuat, tetapi mencakup berbagai teknologi, kebijakan, dan praktik untuk melindungi email, akun pengguna, pesan, serta data yang dikirim melalui email.
Apa Itu Email Security?
Email security adalah serangkaian teknologi, sistem, kebijakan, dan praktik yang digunakan untuk melindungi akun email, pesan, lampiran, serta data dari ancaman keamanan digital.
Perlindungan tersebut dapat diterapkan pada berbagai tahap, mulai dari saat pengguna login, ketika email dikirim dan diterima, hingga ketika pesan atau lampiran diproses oleh sistem.
Tujuan email security adalah membantu memastikan bahwa email hanya dapat diakses oleh pihak yang berwenang, pesan tidak mudah dimanipulasi, serta ancaman seperti phishing dan malware dapat dideteksi atau diblokir sebelum menimbulkan kerugian.
Secara sederhana, email security dapat digambarkan seperti berikut:
Pengirim
   ↓
Sistem Email Security
   ↓
Pemeriksaan Pesan
   ↓
SPF / DKIM / DMARC
   ↓
Anti-Spam / Anti-Phishing / Anti-Malware
   ↓
Penerima
Dalam penerapannya, email security dapat melibatkan beberapa lapisan perlindungan sekaligus. Semakin penting data yang diproses, semakin besar pula kebutuhan untuk menerapkan perlindungan secara berlapis.
Mengapa Email Security Penting?
Email sering menjadi bagian dari aktivitas bisnis dan operasional sehari-hari. Satu akun email bahkan dapat terhubung dengan berbagai layanan lain, seperti cloud storage, aplikasi kerja, media sosial, sistem internal, dan layanan keuangan.
Jika akun email berhasil diambil alih, dampaknya tidak selalu berhenti pada email tersebut. Penyerang dapat mencoba menggunakan akun tersebut untuk melakukan penipuan, mengakses informasi lain, atau menyebarkan serangan kepada kontak pengguna.
Beberapa alasan email security penting adalah:
1. Melindungi Informasi Sensitif
Email dapat berisi dokumen bisnis, data pelanggan, informasi keuangan, kredensial, maupun komunikasi internal. Perlindungan email membantu mengurangi risiko informasi tersebut diakses oleh pihak yang tidak berwenang.
2. Mencegah Phishing
Phishing merupakan salah satu ancaman yang memanfaatkan email untuk mengelabui pengguna agar memberikan informasi tertentu atau melakukan tindakan yang berisiko. Email security dapat membantu mendeteksi pesan mencurigakan berdasarkan berbagai indikator.
3. Mengurangi Risiko Malware
Lampiran atau tautan dalam email dapat digunakan untuk menyebarkan malware. Sistem keamanan email dapat memeriksa pesan dan lampiran sebelum diteruskan kepada pengguna.
4. Mencegah Email Spoofing
Spoofing terjadi ketika penyerang mencoba membuat email terlihat seolah-olah berasal dari alamat atau domain tertentu.
Mekanisme seperti SPF, DKIM, dan DMARC dapat membantu domain melakukan validasi terhadap pesan email.
5. Melindungi Reputasi Domain
Jika domain organisasi sering digunakan untuk mengirim email berbahaya atau spam, reputasi pengiriman email dapat terdampak. Konfigurasi keamanan email yang baik dapat membantu mengurangi penyalahgunaan domain.
Jenis Ancaman terhadap Keamanan Email
Email dapat menghadapi berbagai jenis ancaman. Memahami bentuk serangannya penting agar perlindungan dapat disesuaikan dengan risikonya.
- Phishing
Phishing adalah upaya menipu pengguna dengan menggunakan pesan yang dibuat agar terlihat berasal dari pihak yang dipercaya.
Contohnya, pengguna menerima email yang mengatasnamakan layanan tertentu dan diminta login melalui tautan yang sebenarnya mengarah ke situs palsu. Tujuannya dapat berupa pencurian:
-
- username;
- password;
- data kartu;
- kode autentikasi;
- atau informasi pribadi.
- Spear Phishing
Spear phishing merupakan serangan phishing yang lebih terarah kepada individu atau organisasi tertentu.
Berbeda dengan spam biasa yang dikirim secara massal, pesan spear phishing dapat dibuat dengan konteks yang lebih spesifik agar terlihat lebih meyakinkan.
- Business Email Compromise
Business Email Compromise atau BEC merupakan bentuk penipuan yang memanfaatkan komunikasi email untuk menipu organisasi atau individu, misalnya dengan menyamar sebagai pihak internal atau mitra bisnis dan meminta tindakan tertentu.
Risikonya dapat meningkat ketika email digunakan untuk komunikasi mengenai pembayaran, invoice, transfer dana, atau informasi bisnis penting.
- Malware
Malware dapat disebarkan melalui lampiran atau tautan berbahaya dalam email. Jenis malware yang digunakan dapat beragam, mulai dari trojan hingga ransomware.
- Email Spoofing
Email spoofing merupakan teknik untuk membuat identitas pengirim terlihat seperti berasal dari alamat atau domain tertentu.
Contohnya, penyerang mencoba membuat email terlihat seolah-olah dikirim oleh perusahaan.com, padahal pesan tersebut sebenarnya berasal dari infrastruktur yang tidak berwenang.
- Spam
Spam adalah email yang dikirim dalam jumlah besar tanpa diinginkan oleh penerima. Tidak semua spam berbahaya, tetapi sebagian spam dapat digunakan sebagai sarana untuk menyebarkan phishing, malware, atau penipuan.
- Account Takeover
Account takeover terjadi ketika penyerang mendapatkan kendali atas akun email pengguna. Hal tersebut dapat terjadi karena password dicuri, kredensial digunakan kembali pada berbagai layanan, atau pengguna tertipu melalui phishing.
- Man-in-the-Middle
Dalam kondisi tertentu, komunikasi yang tidak diamankan dengan baik dapat menghadapi risiko penyadapan atau manipulasi ketika data berpindah antara sistem. Penggunaan koneksi terenkripsi dapat membantu mengurangi risiko tersebut.
Komponen Utama Email Security
Email security biasanya tidak bergantung pada satu teknologi. Perlindungan yang lebih baik menggunakan beberapa lapisan yang saling melengkapi.
1. SPF
Sender Policy Framework (SPF) merupakan mekanisme yang memungkinkan pemilik domain menentukan server atau alamat IP yang diizinkan mengirim email atas nama domain tersebut.
Misalnya, sebuah domain memiliki daftar server email resmi. Penerima dapat menggunakan informasi SPF untuk membantu mengevaluasi apakah server pengirim memiliki otorisasi untuk mengirim pesan menggunakan domain tersebut.
SPF dapat membantu mengurangi risiko penyalahgunaan domain, tetapi bukan satu-satunya mekanisme yang dibutuhkan untuk melindungi email.
2. DKIM
DomainKeys Identified Mail (DKIM) menggunakan tanda tangan kriptografis pada email sehingga penerima dapat melakukan verifikasi terhadap pesan.
Secara sederhana, pengirim menggunakan private key untuk membuat signature, sementara penerima dapat menggunakan public key yang dipublikasikan pada DNS domain untuk melakukan pemeriksaan.
DKIM membantu penerima memeriksa bahwa pesan memiliki signature yang valid dan membantu mendeteksi perubahan tertentu terhadap pesan selama perjalanan.
3. DMARC
Domain-based Message Authentication, Reporting, and Conformance (DMARC) membantu pemilik domain menentukan bagaimana email yang gagal melalui pemeriksaan autentikasi tertentu harus ditangani oleh penerima.
DMARC bekerja dengan memanfaatkan SPF dan/atau DKIM serta konsep alignment antara domain yang terlihat oleh penerima dengan domain yang digunakan dalam mekanisme autentikasi.
Kebijakan DMARC dapat membantu pemilik domain memonitor dan mengendalikan penyalahgunaan domain untuk pengiriman email.
Perbandingan SPF, DKIM, dan DMARC
| Teknologi | Fungsi Utama | Fokus |
|---|---|---|
| SPF | Menentukan server yang diizinkan mengirim email | Otorisasi pengirim |
| DKIM | Memverifikasi signature email | Integritas dan autentikasi pesan |
| DMARC | Menentukan kebijakan terhadap email yang gagal autentikasi dan menyediakan pelaporan | Kebijakan dan kontrol domain |
4. Email Encryption
Email encryption digunakan untuk melindungi isi pesan agar tidak mudah dibaca oleh pihak yang tidak memiliki akses yang sesuai.
Salah satu bentuk perlindungan adalah enkripsi pada koneksi antara sistem email menggunakan TLS. Mekanisme ini membantu melindungi data ketika email dikirim antara server yang mendukung koneksi terenkripsi.
Namun, enkripsi transport tidak selalu berarti isi email terenkripsi secara end-to-end. Untuk kebutuhan tertentu yang sangat sensitif, organisasi dapat membutuhkan mekanisme enkripsi tambahan.
5. Multi-Factor Authentication
Multi-factor authentication (MFA) memberikan lapisan autentikasi tambahan selain password. Dengan MFA, pengguna dapat diminta memberikan faktor kedua ketika login, misalnya melalui:
- aplikasi authenticator;
- security key;
- atau metode autentikasi tambahan lainnya.
MFA sangat berguna untuk mengurangi dampak pencurian password karena password saja tidak selalu cukup untuk mendapatkan akses ke akun.
6. Anti-Spam
Sistem anti-spam bertugas mengidentifikasi dan memfilter email yang dianggap tidak diinginkan. Pemeriksaan dapat mempertimbangkan berbagai sinyal, seperti karakteristik pesan, reputasi pengirim, pola pengiriman, serta hasil autentikasi domain.
Email yang dianggap mencurigakan dapat ditempatkan di folder spam atau ditolak sesuai kebijakan sistem.
7. Anti-Phishing
Anti-phishing membantu mengidentifikasi pesan yang memiliki karakteristik penipuan. Sistem dapat menganalisis berbagai indikator, seperti:
- domain pengirim;
- URL;
- pola pesan;
- reputasi sumber;
- identitas pengirim;
- dan perilaku yang tidak biasa.
Meskipun teknologi dapat membantu, pengguna tetap menjadi bagian penting dari pertahanan karena tidak semua serangan dapat dikenali secara sempurna oleh sistem otomatis.
8. Anti-Malware
Anti-malware digunakan untuk mendeteksi dan memblokir file atau konten yang dianggap berbahaya. Sistem keamanan email dapat melakukan pemindaian terhadap lampiran dan elemen tertentu dalam pesan sebelum email sampai ke inbox pengguna.
9. Email Security Gateway
Email Security Gateway merupakan lapisan yang ditempatkan untuk memeriksa email sebelum pesan diteruskan ke sistem email organisasi. Gateway dapat menggabungkan beberapa fungsi keamanan, seperti:
- anti-spam;
- anti-phishing;
- anti-malware;
- filtering;
- pemeriksaan attachment;
- dan kebijakan pengiriman email.
Perbedaan Email Security dan Email Privacy
Email security dan email privacy memiliki hubungan erat, tetapi fokusnya berbeda.
| Aspek | Email Security | Email Privacy |
|---|---|---|
| Fokus | Perlindungan dari ancaman dan akses tidak sah | Perlindungan kerahasiaan informasi |
| Contoh | Anti-phishing, anti-malware, MFA | Enkripsi dan kontrol akses |
| Tujuan | Mengurangi risiko serangan | Membatasi siapa yang dapat mengetahui isi data |
| Cakupan | Akun, sistem, pesan, dan infrastruktur | Informasi dan komunikasi pengguna |
Perbedaan Email Security dan Email Encryption
Email encryption merupakan salah satu bagian dari email security, bukan keseluruhan email security. Email security memiliki cakupan yang lebih luas, termasuk autentikasi, anti-spam, anti-phishing, anti-malware, access control, MFA, monitoring, dan encryption.
| Aspek | Email Security | Email Encryption |
|---|---|---|
| Cakupan | Luas | Lebih spesifik |
| Tujuan | Melindungi sistem dan komunikasi email | Melindungi isi data melalui enkripsi |
| Contoh | SPF, DKIM, DMARC, MFA, anti-phishing | TLS dan enkripsi pesan |
| Fokus | Ancaman dan akses | Kerahasiaan data |
Cara Kerja Email Security
Implementasi email security biasanya melibatkan beberapa lapisan pemeriksaan. Sebagai contoh, ketika seseorang mengirim email kepada organisasi, sistem dapat melakukan proses seperti berikut:
Email Masuk
    ↓
Pemeriksaan Pengirim
    ↓
SPF / DKIM / DMARC
    ↓
Pemeriksaan Reputasi
    ↓
Anti-Spam
    ↓
Anti-Phishing
    ↓
Anti-Malware
    ↓
Policy Filtering
    ↓
Inbox / Quarantine / Reject
Tidak semua sistem menggunakan urutan atau komponen yang sama. Implementasinya bergantung pada layanan email, gateway, kebijakan organisasi, dan tingkat perlindungan yang dibutuhkan.
Cara Meningkatkan Email Security
Melindungi email tidak cukup hanya dengan memasang satu fitur keamanan. Diperlukan kombinasi antara teknologi, konfigurasi, kebijakan, dan kesadaran pengguna.
- Gunakan Password yang Kuat dan Unik
Password sebaiknya tidak digunakan kembali pada banyak layanan. Jika satu layanan mengalami kebocoran kredensial, penggunaan password yang sama pada layanan lain dapat meningkatkan risiko account takeover.
- Aktifkan MFA
MFA memberikan lapisan perlindungan tambahan apabila password berhasil diketahui pihak lain.
- Konfigurasikan SPF, DKIM, dan DMARC
Pemilik domain sebaiknya mengatur mekanisme autentikasi email sesuai kebutuhan domain dan layanan pengirim yang digunakan. Konfigurasi tersebut juga perlu dikelola dengan hati-hati agar layanan email resmi tidak terganggu.
- Periksa Alamat dan Domain Pengirim
Jangan hanya melihat nama pengirim. Perhatikan alamat email dan domain yang digunakan. Penyerang dapat menggunakan nama yang terlihat familiar meskipun alamat sebenarnya berbeda.
- Jangan Sembarangan Membuka Lampiran
Lampiran dari sumber yang tidak dikenal sebaiknya diperiksa terlebih dahulu sebelum dibuka.
- Waspadai Tautan dalam Email
Jangan langsung mengklik tautan hanya karena email terlihat meyakinkan. Periksa tujuan tautan dan konteks pesan terlebih dahulu.
- Gunakan Email Security Gateway
Organisasi dengan kebutuhan keamanan yang lebih tinggi dapat mempertimbangkan gateway atau layanan keamanan email untuk melakukan filtering sebelum email mencapai pengguna.
- Lakukan Backup
Untuk data email yang penting, organisasi perlu memiliki strategi backup dan recovery yang sesuai. Backup dapat membantu ketika terjadi penghapusan data, kegagalan sistem, atau insiden keamanan tertentu.
- Lakukan Security Awareness Training
Pengguna merupakan salah satu bagian penting dalam sistem keamanan email. Pelatihan dapat membantu pengguna mengenali:
-
- phishing;
- social engineering;
- email spoofing;
- attachment mencurigakan;
- permintaan pembayaran yang tidak biasa;
- dan tautan berbahaya.
Contoh Penerapan Email Security pada Perusahaan
Misalnya sebuah perusahaan menggunakan domain contohperusahaan.com untuk komunikasi bisnis. Perusahaan tersebut dapat menerapkan beberapa lapisan perlindungan:
- Mengaktifkan MFA untuk seluruh akun pengguna.
- Menggunakan password yang unik dan aman.
- Mengonfigurasi SPF untuk layanan pengiriman email resmi.
- Mengaktifkan DKIM untuk menandatangani email.
- Menerapkan DMARC sesuai kondisi domain.
- Menggunakan filtering untuk spam dan phishing.
- Memindai lampiran terhadap malware.
- Menerapkan kebijakan untuk email yang mengandung data sensitif.
- Memantau aktivitas login dan pengiriman email yang tidak biasa.
- Memberikan pelatihan keamanan kepada karyawan.
Pendekatan tersebut menunjukkan bahwa email security merupakan sistem perlindungan berlapis, bukan hanya satu fitur.
Tantangan dalam Menerapkan Email Security
Meningkatkan keamanan email juga memiliki beberapa tantangan.
1. False Positive
Sistem keamanan dapat salah menganggap email yang sebenarnya aman sebagai pesan mencurigakan. Jika filtering terlalu ketat, email penting dapat masuk ke quarantine atau folder spam.
2. Konfigurasi yang Kompleks
SPF, DKIM, DMARC, DNS, gateway, dan kebijakan email membutuhkan konfigurasi yang tepat. Kesalahan konfigurasi dapat menyebabkan email yang sah gagal diterima atau autentikasi tidak berjalan sebagaimana mestinya.
3. Perubahan Infrastruktur
Ketika organisasi mengganti layanan email atau menambahkan platform pengiriman email baru, konfigurasi autentikasi domain perlu diperbarui.
4. Human Error
Teknologi keamanan tidak dapat menghilangkan seluruh risiko. Pengguna masih dapat tertipu oleh email yang dibuat dengan sangat meyakinkan. Karena itu, edukasi pengguna tetap penting.
Praktik Terbaik Email Security
Agar perlindungan email berjalan lebih efektif, organisasi dapat menerapkan beberapa praktik berikut:
| Praktik | Tujuan |
|---|---|
| MFA | Mengurangi risiko account takeover |
| Password unik | Mengurangi dampak credential reuse |
| SPF | Memvalidasi sumber pengiriman berdasarkan kebijakan domain |
| DKIM | Membantu memverifikasi signature pesan |
| DMARC | Menentukan kebijakan dan monitoring autentikasi domain |
| Anti-spam | Mengurangi email tidak diinginkan |
| Anti-phishing | Mendeteksi pesan penipuan |
| Anti-malware | Mendeteksi konten berbahaya |
| Encryption | Melindungi data dalam kondisi tertentu |
| Security awareness | Mengurangi risiko akibat human error |
| Monitoring | Membantu mendeteksi aktivitas mencurigakan |
Kesimpulan
Email security adalah serangkaian teknologi dan praktik untuk melindungi akun, pesan, lampiran, serta data email dari berbagai ancaman digital. Ancaman tersebut dapat berupa phishing, spoofing, malware, spam, pencurian akun, hingga penipuan yang memanfaatkan komunikasi email.
Perlindungan email dapat dilakukan secara berlapis melalui MFA, SPF, DKIM, DMARC, encryption, anti-spam, anti-phishing, anti-malware, dan security awareness. Setiap mekanisme memiliki fungsi berbeda sehingga penerapannya perlu disesuaikan dengan kebutuhan dan risiko.
Bagi individu maupun organisasi, email security sebaiknya tidak dianggap sebagai fitur tambahan semata. Dengan perlindungan yang tepat dan kebiasaan penggunaan email yang aman, risiko terhadap akun dan informasi penting dapat dikurangi.
Untuk mendapatkan informasi seputar keamanan digital, website, hosting, cloud, infrastruktur IT, dan perkembangan teknologi terkini, Blog Hosteko dapat menjadi salah satu referensi untuk memperluas wawasan teknologi.